• English
  • بلاگ
  • تماس با ما
  • درباره ما
  • منتورینگ
  • راهکارها
  • خانه
logotype
logotype
  • English
  • بلاگ
  • تماس با ما
  • درباره ما
  • منتورینگ
  • راهکارها
  • خانه
نویسنده حمید کریمی
صفحه اصلیمقالات ارسال شده توسط حمید کریمی
شناسایی تخلف
شهریور 30, 1405 توسط حمید کریمی

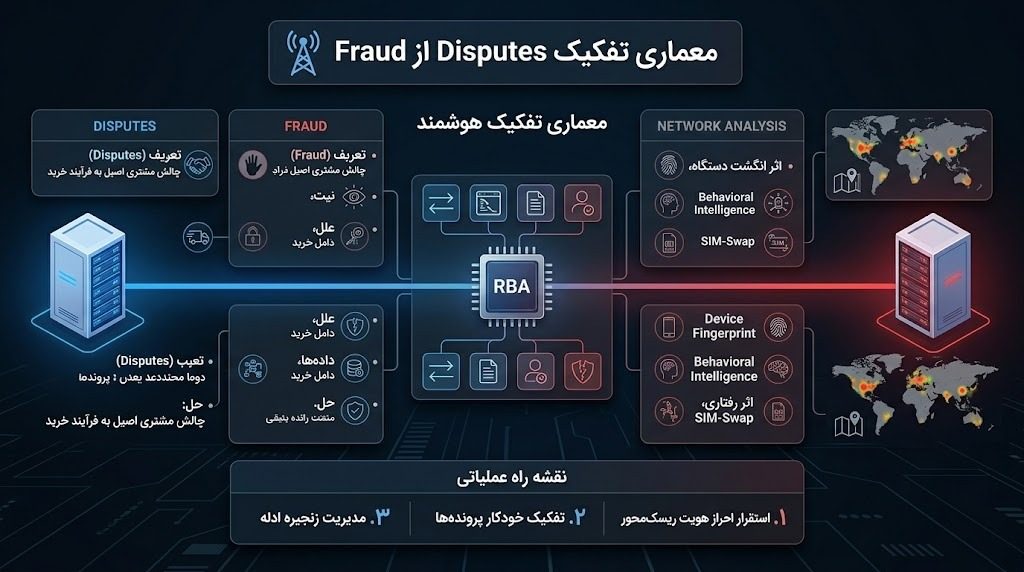
معماری تفکیک اختلافات تجاری از تخلفات مالی: چالش‌ها، مطالعات موردی و نقشه راه عملیاتی

تحلیل ساختاری تفاوت‌های Dispute و Fraud در صنعت پرداخت و بستر بانکداری الکترونیک
گزارش راهبردی مدیریت ریسک و پرداخت الکترونیک

معماری تفکیک اختلافات تجاری (Dispute) از تخلفات مالی (Fraud): چالش‌ها، مطالعات موردی و نقشه راه عملیاتی

تاریخ انتشار: ۱۴۰۵/۰۶/۳۰ حوزه: پرداخت، ریسک و امنیت سایبری زمان تقریبی مطالعه: ۲۵ دقیقه
چکیده اجرایی برای مدیران ارشد: یکی از پرهزینه‌ترین خطاهای ساختاری در درگاه‌های پرداخت، شبکه‌های شاپرکی، پرداخت‌یارها و پلتفرم‌های E-commerce، عدم توانایی در تفکیک هوشمند میان «اختلافات تجاری مشتریان اصیل» (Disputes) و «فعالیت‌های مجرمانه و کلاهبرداری» (Fraud) است. دسته‌بندی نادرست پرونده‌ها نه‌تنها منجر به افت شاخص رضایت مشتریان (NPS)، افزایش نرخ افت کاربر (Churn Rate) و جریمه‌های رگولاتوری می‌شود، بلکه حاشیه سود عملیاتی شرکت‌ها را زیر فشار هزینه‌های پنهان Chargeback قرار می‌دهد. این گزارش پژوهشی-عملیاتی با رویکرد عارضه‌یابی و تحلیل داده، تفاوت‌های بنیادی این دو پدیده را واکاوی کرده، پرونده شرکت‌های شاخص ایرانی و بین‌المللی را تحلیل نموده و در نهایت نقشه راه جامع جهت برپایی سامانه پایش و کنترل هوشمند پیشنهاد می‌دهد.

۱. مقدمه و تبیین مسئله: چرایی بحران خلط مفاهیم

در زیست‌بوم مدرن تجارت الکترونیک، تراکنش‌های مالی دیگر صرفاً یک جابه‌جایی اعتبار ریالی یا ارزی ساده نیستند؛ بلکه زنجیره‌ای از تعاملات پیچیده میان دارنده کارت (Cardholder)، پذیرنده (Merchant)، بانک صادرکننده (Issuer)، بانک پذیرنده (Acquirer)، شرکت‌های PSP و شبکه‌های سوئیچینگ (مانند شاپرک، Visa یا Mastercard) هستند. افزایش ضریب نفوذ پرداخت‌های غیرحضوری (Card-Not-Present / CNP) همراه با رشد شتابان، بستری متناقض ایجاد کرده است: از یک سو راحتی بی‌سابقه‌ای برای کاربران فراهم آمده و از سوی دیگر، آمار سرقت اطلاعات و سواستفاده‌های مالی به اوج تاریخی خود رسیده است.

در میان این پیچیدگی‌ها، بزرگ‌ترین چالش عملیاتی تیم‌های مدیریت ریسک، پشتیبانی و امور حقوقی، مواجهه با پرونده‌های برگشت وجه (Chargeback) است. اغلب سازمان‌ها مواجهه یکسانی با پرونده‌های Chargeback دارند و تمام ادعاهای تراکنش‌های مشکوک را با یک چوب می‌رانند.

برخورد موازی با Dispute و Fraud، دو نوع خطای استراتژیک به همراه دارد:

  • خطای نوع اول (False Positive در کلاهبرداری): معاملاتی که صرفاً به دلیل سوءتفاهم، کندی پشتیبانی یا نقص لجستیک با اعتراض مشتری روبه‌رو شده‌اند، به عنوان کلاهبرداری تلقی می‌شوند. نتیجه این اقدام، برخورد قهری با مشتری واقعی، مسدودسازی نادرست حساب کاربری و صدمه شدید به برند است.
  • خطای نوع دوم (False Negative در کلاهبرداری): کلاهبرداری‌های ساختاریافته، بدافزارها و نفوذهای سایبری، در لایه پشتیبانی به عنوان شکایات ساده مشتری ارزیابی می‌شوند. نتیجه این خطا، متضرر شدن مالی سازمان، پرداخت خسارت به مالباختگان واقعی و در نهایت افتادن در دام جریمه‌های سنگین بانک مرکزی و پلیس فتا است.

۲. تحلیل تمایز ساختاری: Dispute در برابر Fraud

برای درک عمیق تمایز این دو پدیده، باید متغیرهای بنیادینی نظیر «قصد و نیت اولیه»، «کنشگر اصلی»، «ماهیت ابزار پرداختی» و «مسیر حل‌وفصل» را به عنوان سنجه‌های تفکیک‌کننده در نظر گرفت.

محور ارزیابی اختلاف تجاری (Dispute) کلاهبرداری (Fraud)
تعریف بنیادین چالش و اعتراض مشتری قانونی به فرآیند خرید، کیفیت خدمت یا محاسبات مالی. اقدام مجرمانه، فریبکارانه و غیرقانونی جهت استخراج دارایی یا خدمات بدون پرداخت هزینه.
نیت و قصد (Intent) غیرعمدی / ناشی از اشتباه، ناآگاهی یا نارضایتی از سرویس. کاملاً عامدانه / قصد قبلی برای کسب منفعت نامشروع مالی.
هویت خریدار دارنده واقعی و اصیل کارت یا حساب بانکی. نفوذگر، دارنده اطلاعات مسروقه، یا مشتری با سوءاستفاده کلاهبردارانه.
علل اصلی بروز عدم تحویل کالا، مغایرت محصول، شارژ تکراری، لغو نادرست اشتراک. فیشینگ، تسخیر حساب (ATO)، تعویض سیم‌کارت (SIM-Swap)، کلاهبرداری دوستانه.
نوع داده‌های اثبات‌کننده رسید انبار، برگ تحویل لجستیک، چت‌های پشتیبانی، فاکتور نهایی. داده‌های دستگاه (Device Fingerprint)، IP، اثرانگشت رفتاری، متاداده‌های 3DS و OTP.
مرجع نهایی رسیدگی تیم پشتیبانی مشتریان، صلح پذیرنده با مشتری، داوری شاپرک/ویزا. تیم کنترل تخلف (FDS)، مراجع قضایی، دادسرای جرایم رایانه‌ای و پلیس فتا.

۲.۱. واکاوی لایه‌های Dispute (اختلافات تجاری)

اختلافات تجاری عمدتاً در زیرساخت‌های عملیاتیِ خودِ پذیرنده یا زنجیره تامین ریشه دارند. زمانی که مشتری با صورت‌حساب کارت خود مواجه می‌شود و مبلغی نامشخص را مشاهده می‌کند یا کالایی متناسب با سفارش دریافت نمی‌کند، مکانیزم Dispute فعال می‌شود. اشکال عمده Dispute عبارتند از:

  • کالای دریافت نشده (Item Not Received - INR): مشتری هزینه را پرداخته اما مرسوله به دلیل خطای لجستیک یا کدهای پستی اشتباه تحویل داده نشده است.
  • مغایرت فاحش با سفارش (Significantly Not As Described - SNAD): کالای تحویلی از نظر ظاهری، ابعاد یا اصالت فنی با توضیحات ثبت شده در سایت تفاوت جدی دارد.
  • تراکنش تکراری (Duplicate Processing): اختلالات فنی شبکه پرداخت (سوئیچینگ) باعث می‌شود یک فاکتور دو یا چند بار از حساب کاربر کسر گردد.
  • استفاده توسط مجازهای غیررسمی (Family Fraud / Friendly Mistake): یکی از اعضای خانواده کاربر (مانند فرزندان) بدون اطلاع وی اقدام به خرید درون‌برنامه‌ای کرده است. این مورد گرچه از نظر دارنده کارت ناخواسته است، اما ماهیت کلاهبرداری خارجی ندارد.

۲.۲. واکاوی لایه‌های Fraud (تخلفات و کلاهبرداری‌ها)

در طرف مقابل، کلاهبرداری یک متدولوژی مجرمانه است که لایه‌های دفاعی پرداخت را هدف قرار می‌دهد. مهاجمان در این سناریو به سه گروه عمده تقسیم می‌شوند:

  • کلاهبرداری شخص ثالث (Third-Party Fraud): مجرم با استفاده از ابزارهای فیشینگ، صفحات درگاه جعلی، بدافزارهای بانکی یا نشت دیتابیس‌ها، اطلاعات کامل کارت (PAN, CVV2, Exp Date) و OTP کاربر را سرقت کرده و خرید انجام می‌دهد.
  • تسخیر حساب کاربری (Account Takeover - ATO): مجرم با تکنیک‌های تعویض سیم‌کارت (SIM-Swap) یا Credential Stuffing وارد حساب کاربری فرد در یک فروشگاه یا صرافی شده و با اعتبارات ذخیره شده وی خرید یا برداشت انجام می‌دهد.
  • کلاهبرداری دوستانه سوءاستفاده‌گرانه (Friendly Fraud / First-Party Fraud): در این سناریوی پیچیده، خریدار واقعی کالا را تحویل می‌گیرد، اما با سوءاستفاده از سیستم‌های حمایتی مراجع پرداختی، ادعای دروغین مبنی بر عدم انجام خرید یا سرقت کارت مطرح می‌کند تا هم کالا را نگه دارد و هم پول خود را پس بگیرد.

۳. بررسی شرکت‌های درگیر: مطالعات موردی ایرانی و بین‌المللی

🌐 نمونه بین‌المللی ۱: سیستم یکپارچه Amazon در مهار Chargeback

مجموعه آمازون روزانه ده‌ها میلیون تراکنش را پردازش می‌کند. این شرکت برای جلوگیری از خلط پرونده‌ها، تفکیک دقیق انجام داده است. در لایه Dispute، آمازون داده‌های مکان‌نما (GPS) رانندگان اختصاصی تحویل کالا، تصویر محصول گذاشته‌شده پشت درب خانه خریدار و امضای دیجیتال را ذخیره می‌کند. هنگامی که مشتری ادعای INR (عدم دریافت کالا) ثبت می‌کند، سامانه به‌صورت خودکار مدارک لجستیک را ارائه کرده و Dispute را رد می‌کند. اما اگر همان کاربر ادعای عدم انجام خرید کند، سامانه Fraud آمازون وارد عمل شده و الگوی تایپ موس، آدرس IP، امضای مرورگر و کدهای سخت‌افزاری دستگاه را بررسی می‌کند. اگر نمره ریسک بالا باشد، تمام حساب‌های متصل به آن دستگاه فوراً مسدود می‌شوند.

🌐 نمونه بین‌المللی ۲: پلتفرم‌های پرداختی Stripe و Shopify

در پلتفرم‌های ارائه دهنده درگاه نظیر Stripe، اگر نرخ Chargeback یک پذیرنده (Merchant) از مرز ۰.۹٪ کل تراکنش‌ها عبور کند، جریمه‌های سنگین و مسدودی حساب رخ می‌دهد. استارتاپ‌های متعددی روی Shopify به دلیل خلط Dispute و Fraud دچار مسدودی درگاه می‌شدند؛ زیرا پذیرندگان به جای ارائه مدارک تحویل به بانک، ادعای کلاهبرداری ثبت می‌کردند. این پلتفرم‌ها با استقرار الگوریتم‌های Stripe Radar، تراکنش‌های high-risk کلاهبرداری را پیش از تسویه مسدود می‌کنند و برای پرونده‌های Dispute، پنل ارسال خودکار مدارک (Automated Evidence Submission) قرار داده‌اند.

🇮🇷 نمونه داخلی ۱: چالش پلتفرم‌های بزرگ e-Commerce (دیجی‌کالا و اسنپ)

در ایران، یکی از چالش‌های حاد در پلتفرم‌های سفارش غذا یا تاکسی اینترنتی، «ادعای عدم ارائه خدمت» توسط خریداران است. در پلتفرم‌هایی مانند اسنپ یا تپسی، ثبت ادعای عدم انجام سفر یا عدم تحویل غذا توسط کاربر ممکن است یک Dispute ساده ناشایست از راننده/پیک باشد یا یک Fraud سازمان‌یافته با حساب‌های سمی برای سوءاستفاده از اعتبارات هدیه. عدم تفکیک فنی این دو، ماهانه صدها میلیون تومان خسارت به پلتفرم وارد می‌کند. همچنین در پلتفرم‌های Marketplace، فروشندگان متقلب گاهی با ساخت هویت‌های مجعول و خرید از خود، اقدام به پولشویی می‌کنند که سیستم‌های FDS باید آن را از مرجوعی‌های ساده مشتری جدا سازند.

🇮🇷 نمونه داخلی ۲: صرافی‌های رمزارز و بازیگران FinTech (نوبیتکس، والکس و پرداخت‌یارها)

صرافی‌های رمزارز در ایران، سیبل اصلی کلاهبرداران سایبری هستند. مجرمان پس از فیشینگ کارت بانکی قربانی، بلافاصله ریال را وارد صرافی کرده و به رمزارز (تتر) تبدیل و خارج می‌سازند. دارنده اصلی کارت با مراجعه به فتا پرونده کلاهبرداری (Fraud) تشکیل می‌دهد. در صورت عدم پیاده‌سازی سامانه RBA و عدم استعلام زنده وضعیت سیم‌کارت (SIM-Swap)، حساب صرافی مسدود می‌گردد. صرافی‌ها اغلب به اشتباه این پرونده‌ها را یک مغایرت بانکی (Dispute) تلقی می‌کنند؛ در حالی که این موارد پرونده‌های کیفری Fraud هستند و نیازمند انجماد آنی دارایی، مسدودی لایه شبکه و ارائه گزارش‌های فورنزیک به پلیس فتا می‌باشند.

۴. راهکارهای جامع و متدولوژی مهار ریسک (Risk Mitigation Framework)

برای مقابله با این چالش، سازمان‌ها باید رویکرد مدون «دفاع در عمق» را اتخاذ کنند. برپایی فرآیندهای سنتی و دستی دیگر پاسخگوی حجم تراکنش‌های مدرن نیست.

۴.۱. استقرار سیستم احراز هویت مبتنی بر ریسک (Risk-Based Authentication - RBA)

سیستم‌های RBA به جای اعمال تک‌بعدی رمز پویا (OTP)، نمره ریسک لحظه‌ای (Real-time Risk Score) تولید می‌کنند. اگر خرید از دستگاه همیشگی کاربر، با IP معتبر و الگوی خرید همخوان باشد، تراکنش بدون اصطکاک (Frictionless) انجام می‌شود. اما اگر شاخص‌های آنومالی (مانند تغییر ناگهانی IP به VPN، تغییر IMEI دستگاه، یا خریدهای پیاپی در فواصل کوتاه) دیده شود، سیستم سناریوهای Step-Up Authentication (مانند احراز بیومتریک، OTP صامت یا استعلام SIM-Swap) را فعال می‌سازد.

۴.۲. پیاده‌سازی موتور هوشمند Triage پرونده‌ها (Automated Case Routing)

تفکیک ورودی‌های پشتیبانی باید اتوماتیک شود. هنگامی که گزارشی از سوی کاربر یا بانک واصل می‌شود، موتور کشف تخلف باید ماتریس زیر را اجرا کند:

  • ارزیابی داده‌های لایه شبکه: بررسی همخوانی IP خریدار با آدرس ثبت شده و سابقه خریدهای قبلی.
  • ارزیابی سوابق SIM-Swap: استعلام لحظه‌ای زمان آخرین تعویض سیم‌کارت از اپراتورهای مخابراتی.
  • تفکیک مسیر: اگر داده‌ها نشان‌دهنده دسترسی نامجاز باشد ➔ ارجاع به کارت کارپوشه Fraud Team جهت انجماد حساب و جمع‌آوری مستندات قضایی. اگر داده‌ها نشان‌دهنده خرید اصیل باشد ➔ ارجاع به کارت کارپوشه Dispute Team جهت دریافت مدارک لجستیک و صلح با مشتری.

۴.۳. ماتریس ثبت و حفظ مستندات (Evidence Management Matrix)

برای پیروزی در پرونده‌های Dispute و دفاع در برابر Chargebackهای ناحق، پذیرندگان باید سیستم ذخیره‌سازی داده‌های ساختاریافته شامل موارد زیر را داشته باشند:

  • فایل‌های Log کامل نشست کاربر (Session Logs) به همراه Timestamp سنکرون شده با سرور مرجع.
  • تاییدیه دریافت خدمات به همراه امضا، کد تحویل یکبارمصرف (OTP تحویل) یا مختصات جغرافیایی ثبت شده توسط سفیر ارسال.
  • متاداده‌های کامل تراکنش شامل RRN، STAN و تاییدیه‌های دریافت شده از شاپرک/PSP.

🤝 پیشنهاد همکاری استراتژیک: با ما زیست‌بوم مالی خود را ایمن کنید

تیم متخصصان ما در حوزه امنیت سایبری، جرم‌یابی مالی (Financial Forensics) و توسعه سامانه‌های کشف تخلف، آمادگی دارد تا ارزیابی، پیاده‌سازی و عملیات مدیریت ریسک زیرساخت پرداختی سازمان شما را بر عهده گیرد. ما به شما کمک می‌کنیم تا نرخ Fraud را به حداقل رسانده و پرونده‌های Dispute را با بالاترین ضریب موفقیت مدیریت کنید.

فاز ۱: عارضه‌یابی و ممیزی جامع ریسک (Risk & Fraud Audit)

  • تحلیل پرونده‌های Chargeback و تخلفات ۱۲ ماه گذشته سازمان شما جهت استخراج الگوهای نفوذ.
  • ممیزی معماری فعلی سیستم‌های پشتیبانی، درگاه پرداخت و لایه‌های احراز هویت.
  • ارائه سند جامع عارضه‌یابی به همراه شاخص‌های کلیدی عملکرد (KPIs) کاهش خسارت.

فاز ۲: طراحی و استقرار موتور بومی کشف تخلف (FDS & Triage Engine)

  • طراحی و پیاده‌سازی موتور ارزیابی ریسک مبتنی بر یادگیری ماشین و قوانین هوشمند RBA.
  • اتصال سیستم‌های شما به APIهای استعلام زنده شاهکار، SIM-Swap و لیست‌های سیاه متمرکز.
  • استقرار سامانه Automated Triage جهت تفکیک آنی پرونده‌های Dispute از Fraud.

فاز ۳: عملیات مدیریت ریسک برونسپاری‌شده (Managed Fraud Operations)

  • تامین مرکز عملیات کشف تخلف (Fraud Operations Center - FOC) ۲۴/۷ جهت رصد لحظه‌ای آنومالی‌ها.
  • مدیریت کامل پیگیری‌های قضایی، تنظیم لایحه‌های دفاعی در برابر پلیس فتا و دادسرای جرایم رایانه‌ای.
  • آموزش تخصصی تیم‌های پشتیبانی و حقوقی سازمان شما جهت مواجهه حرفه‌ای با بحران‌های پرداختی.

برای دریافت مشاوره تخصصی، دموی سامانه یا تنظیم جلسه هم‌افزایی، با کارشناسان ارشد ریسک ما در ارتباط باشید.

۵. نتیجه‌گیری

تفکیک دقیق بین Dispute و Fraud، دیگر یک موضوع جانبی در مدیریت مشتریان نیست؛ بلکه شریان حیاتی بقا و سودآوری در صنعت پرداخت الکترونیک است. سازمان‌هایی که نتوانند این دو حوزه را از نظر فنی و فرآیندی جدا سازند، با هزینه‌های دوچندان، خسارات جبران‌ناپذیر برند و ریزش شدید مشتریان اصیل مواجه خواهند شد. اتخاذ رویکرد داده‌محور، استقرار سامانه‌های کشف تخلف و استفاده از راهکارهای تخصصی، ضامن امنیت و رشد پایدار کسب‌وکارهای دیجیتال در زیست‌بوم مدرن خواهد بود.

این سند تخصصی توسط تیم تحلیل ریسک و کشف تخلفات مالی تدوین شده است. کلیه حقوق مادی و معنوی محفوظ است.

Every Payment is a Customer Signal: The Next Era of Commerce – CTEG

بیشتر بدانید
شناسایی تخلف
شهریور 30, 1405 توسط حمید کریمی

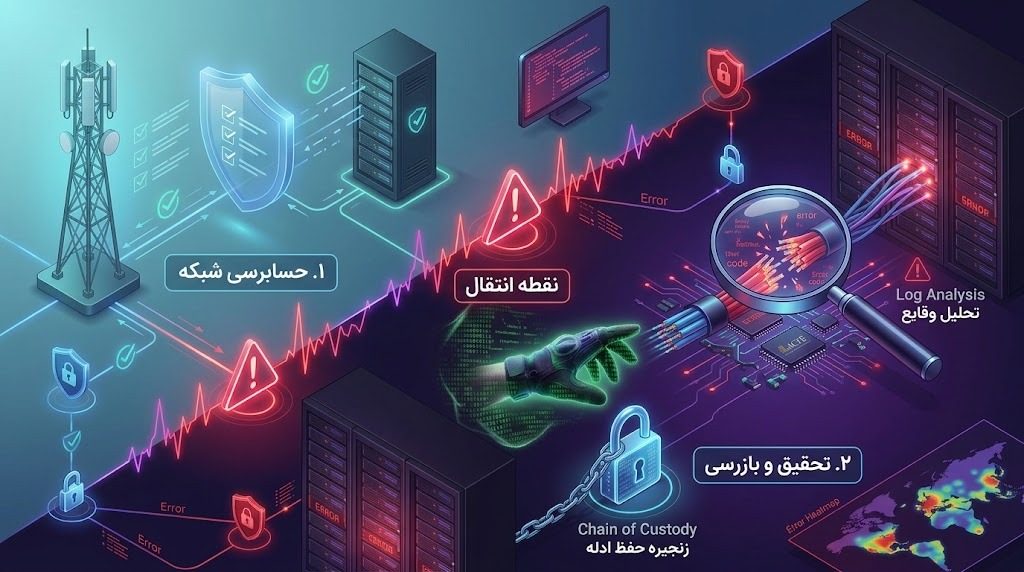
کشف تخلف و کلاهبرداری: چه زمانی یک «حسابرسی» به یک «تحقیق و بازرسی» تبدیل می‌شود؟

کشف تخلف و کلاهبرداری: چه زمانی یک «حسابرسی» به یک «تحقیق و بازرسی» تبدیل می‌شود؟

کشف تخلف و کلاهبرداری: چه زمانی یک «حسابرسی» به یک «تحقیق و بازرسی» تبدیل می‌شود؟

تحلیلی جامع بر مرزهای روش‌شناختی، الزامات قانونی، روان‌شناسی بازرسی و سیستم‌های مدیریت انحراف در بنگاه‌های اقتصادی

چکیده مدیریتی

در فضای پیچیده کسب‌وکارهای امروزی، مرز میان حسابرسی (Audit) و تحقیق و بازرسی (Investigation) اغلب دچار خلط مبحث می‌شود. عدم تمایز دقیق میان این دو حوزه نه تنها کارایی ساختارهای حکمرانی شرکتی را کاهش می‌دهد، بلکه می‌تواند منجر به نابودی ادله قانونی، افشای ناخواسته اطلاعات پرونده، و ایجاد مسئولیت‌های سنگین حقوقی و کیفری برای بنگاه اقتصادی گردد. حسابرسی فرآیندی ساختاریافته، دوره‌ای و مبتنی بر ارزیابی سلامت سیستم‌ها و کنترل‌های داخلی است؛ در حالی که بازرسی، فرآیندی فرضیه‌محور، هدفمند و جرم‌یابانه است که پس از بروز نشانه‌های خطر (Red Flags) یا ادعاهای مشخص آغاز می‌شود.

این مقاله به بررسی جامع مکانیسم‌های انتقال از فاز حسابرسی به بازرسی، تفاوت‌های ذهنیت شناختی (Cognitive Mindset)، پروتکل‌های حفظ ادله دیجیتال و مالی، الزامات قانونی، و استراتژی‌های اجرایی جهت استقرار یک سیستم جامع کشف و مدیریت تخلف می‌پردازد.

۱. مقدمه و تبیین مسئله: دو رکن از یک ساختار اطمینان‌بخش

حکمرانی شرکتی (Corporate Governance) بر پایه نظام‌های کنترل داخلی و ساختارهای اطمینان‌بخش استوار است. در چارچوب سه لایه دفاعی (Three Lines of Defense)، حسابرسی داخلی به عنوان لایه سوم، مسئولیت ارزیابی مستقل و بی‌طرفانه از اثربخشی مدیریت ریسک و کنترل‌های داخلی را بر عهده دارد. با این حال، هنگامی که نشانه‌هایی از انحراف، سوءاستفاده، یا کلاهبرداری (Fraud) ظاهر می‌شود، ابزارهای سنتی حسابرسی پاسخگوی نیازهای حقوقی و کشفی سازمان نیستند.

کلاهبرداری مالی و تخلفات سازمانی سالانه میلیاردها دلار به بدنه اقتصاد جهانی خسارت وارد می‌کنند. بر اساس گزارش‌های انجمن بازرسان رسمی کلاهبرداری (ACFE)، سازمان‌ها به‌طور متوسط ۵ درصد از درآمدهای سالانه خود را بر اثر تخلفات مالی از دست می‌دهند. در این میان، مسئله حیاتی نحوه مواجهه سازمان با «نشانه‌های اولیه» است. خطای متداول مدیران، واگذاری فرآیند بررسی کلاهبرداری به تیم‌های حسابرسی عادی است—اقدامی که به دلیل تفاوت‌های بنیادی در روش‌شناسی و ابزارها، معمولاً به شکست منتهی می‌شود.

۲. تعاریف بنیادی و ابعاد تفاوت حسابرسی و بازرسی

برای درک نقطه انتقال (Tipping Point)، ابتدا باید تعاریف و ابعاد عملیاتی هر دو فرآیند به‌دقت کالبدشکافی شوند.

۲.۱. حسابرسی (Audit)

حسابرسی ارزیابی سیستماتیک، مستقل و مستند سوابق، تراکنش‌ها، فرآیندها و کنترل‌های داخلی یک سازمان برای تعیین میزان انطباق آن‌ها با معیارهای مشخص (مانند استانداردهای حسابداری، قوانین تنظیم‌گری، و سیاست‌های داخلی) است. هدف اصلی حسابرسی، افزایش اطمینان‌بخشی (Assurance) و شناسایی ضعف‌های کنترلی پیش از وقوع حادثه است.

۲.۲. تحقیق و بازرسی (Investigation / Forensic Examination)

تحقیق و بازرسی فرآیندی کشفی، جرم‌یابانه و مبتنی بر ادله است که در پاسخ به یک ادعا، شک موثق، یا نشانه خطر مشخص انجام می‌شود. هدف بازرسی، کشف حقیقت رخ‌داده، تعیین مسئولیت فردی یا گروهی، محاسبه دقیق میزان خسارت و تأمین ادله قابل استناد در مراجع قضایی یا انضباطی است.

معیار مقایسه حسابرسی (Audit) تحقیق و بازرسی (Investigation)
محرک اولیه (Trigger) برنامه سالانه، الزامات قانونی، ارزیابی دوره‌ای ادعا، افشاگری (Whistleblowing)، نشانه‌های خطر جدی، آنومالی مالی
هدف اصلی سنجش اثربخشی کنترل‌ها و ارائه اطمینان‌بخشی اثبات یا رد ادعا، تعیین وقوع جرم، شناسایی متخلفان و خسارت
دامنه (Scope) گسترده و مبتنی بر ریسک (کل سازمان یا فرآیند) محدود، هدفمند و متمرکز بر موضوع/افراد مشخص
روش‌شناسی نمونه‌گیری (Sampling)، تست کنترل‌ها، روش‌های تحلیلی بررسی ۱۰۰٪ داده‌ها، جرم‌یابی دیجیتال، مصاحبه‌های بازجویانه
ذهنیت کارشناس تردید حرفه‌ای (Professional Skepticism) تفکر جرم‌یابانه و فرضیه‌محور (Forensic Mindset)
خروجی اصلی گزارش حسابرسی حاوی یافته‌ها و پیشنهادات کنترلی گزارش بازرسی مستند با ادله قانونی جهت مراجع قضایی/انضباطی
مخاطبان گزارش کمیته حسابرسی، هیئت مدیره، مدیران ارشد مدیریت ارشد، مشاوران حقوقی، مراجع قضایی و انتظامی

۳. ذهنیت شناختی: «تردید حرفه‌ای» در برابر «دیدگاه جرم‌یابانه»

یکی از اساسی‌ترین تفاوت‌ها میان حسابرس و بازرس، نحوه پردازش اطلاعات و ذهنیت شناختی آن‌هاست.

۳.۱. تردید حرفه‌ای (Professional Skepticism) در حسابرسی

حسابرس با ذهنیت تردید حرفه‌ای عمل می‌کند؛ بدین معنا که اسناد و مدارک ارائه شده توسط مدیریت را بدون ارزیابی نمی‌پذیرد، اما فرض اولیه او بر مجرم بودن افراد نیست. حسابرس می‌پرسد:

«آیا این تراکنش طبق دستورالعمل ثبت شده است؟ آیا کنترل‌های لازم برای جلوگیری از خطا وجود دارند؟ چه چیزی می‌تواند به خطا برود؟»

۳.۲. تفکر جرم‌یابانه (Forensic Mindset) در بازرسی

بازرس تخلفات مالی با دیدگاه جرم‌یابانه وارد عمل می‌شود. او به اسناد به عنوان «ادله محتمل دادگاهی» نگاه می‌کند. بازرس فرضیه‌سازی می‌کند و سپس به دنبال باطل‌سازی یا اثبات آن فرضیه از طریق ادله سخت است. بازرس می‌پرسد:

«چه کسی، با چه انگیزه‌ای، از چه طریقی و با همکاری چه کسانی این اقدام را انجام داده است؟ اسناد چگونه دستکاری شده‌اند و اثر انگشت دیجیتال کجاست؟»

نکته حیاتی روان‌شناسی بازرسی:

بازرس نباید با این هدف شروع کند که «چگونه اثبات کنم فرد X متخلف است». هدف بازرس اثبات یک شخص نیست، بلکه «کشف حقیقت بر اساس ادله» است. ادله ممکن است فرد مظنون را کاملاً تبرئه کند.

۴. نقطه انتقال (The Tipping Point): چه زمانی حسابرسی باید متوقف و بازرسی آغاز شود؟

شناسایی نقطه دقیق تبدیل حسابرسی به بازرسی، حساس‌ترین تصمیم در فرآیند مدیریت ریسک تخلف است. ادامه دادن فرآیند حسابرسی پس از کشف یک نشانه خطر جدی، می‌تواند خسارات جبران‌ناپذیری به بار آورد.

۴.۱. نشانه‌های خطر (Red Flags) کلیدی برای تغییر فاز

هنگام بروز شرایط زیر، حسابرس باید فوراً کار خود را متوقف کرده و موضوع را به سطح بازرسی تصعید (Escalate) نماید:

  • مشاهده اسناد جعلی یا دست‌کاری شده: کشف فاکتورهای صوری، امضاهای مشکوک، یا تغییرات در فایل‌های دیجیتال بدون ردپای سیستماتیک (Audit Trail).
  • عدم انطباق مغایرت‌های مالی با رفتارهای سهوی: زمانی که مغایرت‌ها دارای الگوی خاص، تکرارشونده و همسو با منافع یک فرد یا گروه خاص هستند.
  • پنهان‌کاری آگاهانه و مقاومت غیرعادی: امتناع کارمندان از ارائه اسناد، ارائه پاسخ‌های متناقض، یا حذف ناگهانی دسترسی‌ها و فایل‌ها.
  • کشف حساب‌های واسط یا فروشندگان جعلی (Shell Companies): شناسایی شرکت‌هایی که وجود خارجی ندارند یا حساب‌های بانکی آن‌ها به کارمندان سازمان متصل است.
  • افشاگری‌های مستند (Credible Whistleblowing): دریافت گزارش‌های تفصیلی از سامانه گزارش‌دهی تخلفات که با شواهد اولیه همخوانی دارد.

۴.۲. چرا حسابرس نباید شخصاً بازرسی را ادامه دهد؟

  1. سوزاندن ادله (Evidence Spoilage): حسابرسان عادی معمولاً با پروتکل‌های زنجیره حفظ ادله (Chain of Custody) آشنا نیستند و ممکن است فایل‌های دیجیتال یا اسناد کاغذی را غیرقابل استناد در دادگاه کنند.
  2. هشدار به متخلف (Alerting the Fraudster): پرس‌وجوهای عادی حسابرسی می‌تواند فرد متخلف را هوشیار کرده و باعث پاکسازی اسناد، هارد دیسک‌ها و از بین رفتن ادله شود.
  3. خطر آلودگی فرآیند و مسئولیت حقوقی: اتهام‌زنی بدون ادله کافی می‌تواند منجر به دعاوی اعاده حیثیت علیه سازمان شود.

۵. پروتکل‌های فنی و اجرایی در فاز بازرسی مالی و دیجیتال

پس از اتخاذ تصمیم برای شروع بازرسی، اقدامات باید طبق استانداردهای بین‌المللی جرم‌یابی (Forensic Standards) صورت پذیرد.

۵.۱. حفظ زنجیره تصرف ادله (Chain of Custody)

هر مدرکی که در طول بازرسی جمع‌آوری می‌شود—از برگه فاکتور گرفته تا ایمیل‌ها و ایمیج‌های هارد دیسک—باید دارای فرم ثبت زنجیره تصرف باشد. این فرم مشخص می‌کند مدرک چه زمانی، توسط چه کسی، از چه محلی جمع‌آوری شده و در کجا نگهداری می‌شود.

۵.۲. جرم‌یابی دیجیتال (Digital Forensics)

در دنیای امروز، بیش از ۹۰ درصد ادله تخلفات در بسترهای دیجیتال قرار دارند. اقدامات زیر در این فاز ضروری است:

  • ایجاد کپی بیت‌به‌بیت (Bit-stream Image) از تجهیزات رایانه‌ای مظنونین بدون تغییر در داده‌های اصلی.
  • تحلیل فایل‌های حذف شده (Unallocated Space) و متادیتا (Metadata).
  • بررسی داده‌های ارتباطی شامل ایمیل‌ها، پیام‌رسان‌های سازمانی و سوابق دسترسی شبکه (Log Analysis).

۵.۳. مصاحبه‌های بازجویانه و ساختاریافته (Forensic Interviewing)

مصاحبه در بازرسی با مصاحبه در حسابرسی متفاوت است. مصاحبه بازرسی بر اساس پروتکل‌هایی مانند تکنیک REID یا PEACE انجام می‌شود و شامل مراحل زیر است:

  1. مصاحبه با شهود و افراد مطلع جهت جمع‌آوری اطلاعات پایه.
  2. مصاحبه با افراد مطلعِ نزدیک به مظنون.
  3. مصاحبه نهایی با فرد یا افراد مظنون پس از تکمیل و دسته‌بندی کامل ادله.

۶. چارچوب پیشنهادی برای هماهنگی و تصعید (Escalation Framework)

برای جلوگیری از سردرگمی عملیاتی و تداخل مسئولیت‌ها، فرآیند انتقال پرونده‌ها از لایه حسابرسی به بازرسی طبق فلوچارت گرافیکی زیر مدیریت می‌شود:

فاز ۱: کشف اولیه
شناسایی نشانه خطر (Red Flag) یا آنومالی در طول حسابرسی عادی
↓
فاز ۲: ارزیابی مقدماتی
ارزیابی محرمانه صحت نشانه، بدون مواجهه مستقیم با فرد مظنون
↓
آیا نشانه خطر کشف‌شده موثق، سیستماتیک و جدی است؟
✓ بله ورود به فاز تصعید و توقف حسابرسی
✗ خیر ادامه فرآیند حسابرسی عادی و ثبت به عنوان مغایرت ساده
↓
فاز ۳: توقف حسابرسی و تصعید (Escalation)
توقف بلافاصله عملیات حسابرسی و ارسال گزارش محرمانه به کمیته حسابرسی
↓
فاز ۴: تشکیل تیم بازرسی ویژه
ورود متخصصان جرم‌یابی مالی (Forensics)، مشاوران حقوقی و امنیت اطلاعات
↓
فاز ۵: اجرا و جمع‌آوری ادله
جرم‌یابی دیجیتال، حفظ اسناد، تحلیل حساب‌ها و مصاحبه ساختاریافته
↓
فاز ۶: گزارش‌دهی و اقدامات قانونی
ارائه گزارش به هیئت مدیره، پیگیری قضایی، بازیافت خسارت و اصلاح سیستم

۷. چالش‌های حقوقی، اخلاقی و الزامات تنظیم‌گری در ایران

اجرای بازرسی‌های مالی در محیط حقوقی ایران نیازمند رعایت دقیق قوانین و مقررات موضوعه است تا ادله گردآوری‌شده در مراجع قضایی (دادسراها و دادگاه‌های کیفری) قابل استناد باشند.

۷.۱. الزامات قانون تجارت و قانون مجازات اسلامی

در قانون تجارت ایران، وظایف بازرس قانونی مشخص شده است. اما در موارد بروز کلاهبرداری، اختلاس یا ارتشاء، مواد قانونی مرتبط در قانون مجازات اسلامی (بخش تعزیرات و مجازات‌های بازدارنده) و قانون تشدید مجازات مرتکبین ارتشاء، اختلاس و کلاهبرداری حاکم خواهند بود. جمع‌آوری ادله باید به‌گونه‌ای باشد که اتهاماتی نظیر تحصیل مال از طریق نامشروع یا خیانت در امانت را به‌طور کادربندی‌شده اثبات کند.

۷.۲. حریم خصوصی و جرم‌یابی رایانه‌ای

بر اساس قانون جرایم رایانه‌ای ایران، بازرسی تجهیزات رایانه‌ای و ایمیل‌های کارمندان باید در چارچوب اختیارات سازمانی و آیین‌نامه‌های مصوب داخلی که قبلاً به اطلاع کارمندان رسیده است انجام شود. عدم رعایت حدود قانونی می‌تواند منجر به رد ادله توسط دادگاه یا حتی شکایت متقابل کارمند به اتهام نقض حریم خصوصی گردد.

۸. نتیجه‌گیری و راهکارهای راهبردی برای مدیران ارشد

تمایز میان حسابرسی و بازرسی، یک بحث نظری محض نیست؛ بلکه یک ضرورت راهبردی برای حفظ دارایی‌ها، اعتنا و اعتبار سازمان است. حسابرسی به عنوان سیستم هشداردهنده زودهنگام عمل می‌کند و بازرسی نیروی واکنش سریع سازمان در مواجهه با تهدیدات بالفعل است.

توصیه‌های راهبردی برای هیئت مدیره و مدیران ارشد:

۱
تفکیک وظایف و تشکیل پروتکل تصعید

منشور حسابرسی داخلی و آیین‌نامه انضباطی سازمان را به‌گونه‌ای به‌روزرسانی کنید که مرز توقف حسابرسی و شروع بازرسی کاملاً شفاف و مشخص باشد.

۲
سرمایه‌گذاری بر روی سامانه‌های هوشمند کشف تخلف

استفاده از ابزارهای تحلیل داده و پایش مداوم (Continuous Monitoring) جهت شناسایی خودکار آنومالی‌ها پیش از تبدیل شدن به بحران‌های پرهزینه مالی.

۳
آموزش حسابرسان برای شناسایی Red Flags

آموزش تیم‌های حسابرسی داخلی جهت ارتقای توانایی شناسایی نشانه‌های اولیه کلاهبرداری، بدون دخالت ناشیانه یا غیرحرفه‌ای در فرآیند جمع‌آوری ادله.

۴
همکاری با متخصصان بیرون از سازمان

در پرونده‌های پیچیده کلاهبرداری، از خدمات تخصصی بازرسان رسمی کلاهبرداری (CFE) و کارشناسان جرم‌یابی مالی و دیجیتال استفاده کنید تا بی‌طرفی و استنادپذیری حقوقی فرآیند تضمین شود.

این مقاله تخصصی جهت ارتقای دانش حکمرانی شرکتی، مدیریت ریسک و جرم‌یابی مالی تدوین شده است.

© ۲۰۲۶ - تمامی حقوق محفوظ است.

Every Payment is a Customer Signal: The Next Era of Commerce – CTEG

بیشتر بدانید
دسته بندی نشده
شهریور 18, 1405 توسط حمید کریمی

انقلاب هوش پرداختی: چگونه هر تراکنش را به یک سیگنال رشد قدرتمند تبدیل کنیم؟

انقلاب هوش پرداختی: چگونه هر تراکنش را به یک سیگنال رشد قدرتمند تبدیل کنیم؟

انقلاب هوش پرداختی: چگونه هر تراکنش را به یک سیگنال رشد قدرتمند تبدیل کنیم؟

راهنمای جامع راهبردی برای گذر از مدل‌های سنتی تجارت به سیستم‌های عاملیت‌محور بلادرنگ و پشته‌های پرداخت هوشمند
انتشاریافته توسط واحد پژوهش‌های راهبردی و راهکارهای جامع تجاری | خرداد ماه ۱۴۰۵
داده‌های زنده
تبدیل ساختار پشته پرداخت به پایگاه داده‌ای عمیق از رفتار واقعی مخاطبان و حذف فرضیات سنتی.
سرعت پردازش
فشرده‌سازی تاخیر تصمیم‌گیری از ساعت‌ها و روزها به ثانیه‌ها با هوش مصنوعی عاملیت‌دار.
یکپارچگی
هم‌افزایی همه‌جانبه زیرساخت پرداخت، لایه داده، مدیریت ریسک و تجربه کاربری روی یک بستر متصل.

۱. مقدمه: تغییر پارادایم تجاری و کشف ارزشمندترین سیگنال‌های پنهان

در اکوسیستم پرتلاطم و پویای تجارت دیجیتال امروزی، سازمان‌ها و بازرگانان برای حفظ مزیت رقابتی خود همواره به دنبال شناسایی کانال‌های جدید رشد، بهبود بهره‌وری عملیاتی و درک عمیق‌تر نیازهای مشتریان هستند. با این حال، بسیاری از کسب‌وکارها همچنان برای تحلیل رفتار بازار به روش‌های سنتی نظیر نظرسنجی‌های دوره‌ای، تحلیل‌های آماری با تاخیر زمانی بالا و فرضیات مبتنی بر شهود متکی هستند. این در حالی است که یکی از گران‌بها‌ترین و دقیق‌ترین منابع اطلاعاتی سازمان‌ها سال‌هاست که در معرض دید آن‌ها قرار دارد، اما اغلب به چشم یک ابزار صرفاً مکانیکی برای تسویه مالی نگریسته می‌شود: پشته پرداخت (Payment Stack).

تجربه ما در تعامل با هزاران کسب‌وکار پیشرو نشان می‌دهد که هر تراکنش مالی چیزی فراتر از انتقال ساده وجوه است؛ هر پرداخت، حامل یک سیگنال زنده، شفاف و انکارناپذیر از اراده، رفتار و ترجیحات خریدار است. هنگامی که ساختار پرداخت، داده‌های جریان تراکنش و موتورهای تصمیم‌گیری هوشمند با یکدیگر هماهنگ شوند، سازمان‌ها می‌توانند به جای واکنش با تاخیر به تغییرات بازار، رفتارهای آینده مشتریان را پیش‌بینی کرده و با بالاترین دقت به آن‌ها پاسخ دهند. در این مقاله تخصصی، راهکارهای جامع ساختاری را بررسی می‌کنیم که چگونه می‌توانید پشته پرداخت خود را به یک موتور محرک رشد و هوش تجاری بدل سازید.

چشم‌انداز بنیادین: پرداخت، فراتر از تسویه مالی
مشتریان در لحظه پرداخت، با رفتارهای خود روایت دقیقی از مکان، کانال ترجیحی، میزان وفاداری، الگوهای تعامل و تقاضای آینده خود ارائه می‌دهند. این داده‌های دست‌اول نیازی به تخمین ندارند؛ چرا که بر اساس اقدامات واقعی شکل گرفته‌اند و مبنای قابل اتکایی برای تصمیم‌سازی استراتژیک فراهم می‌کنند.

۲. کالبدشکافی سیگنال‌های مشتری در هر تراکنش

برای اینکه بتوانیم داده‌های خام تراکنشی را به استراتژی‌های عملیاتی تبدیل کنیم، ابتدا باید لایه‌های مختلف سیگنال‌های پنهان در هر پرداخت را بشناسیم. تحلیل دقیق جریان داده‌های مالی، شش سیگنال حیاتی زیر را در اختیار سازمان‌ها قرار می‌دهد:

سیگنال کلیدی پرداخت ماهیت رفتاری و تحلیلی کاربرد استراتژیک در کسب‌وکار
نیت خرید ($Intent) شناسایی الگوهایی که نشان می‌دهد خریدار در قدم بعدی چه کالا یا خدماتی را نیاز خواهد داشت. طراحی پیشنهادهای شخصی‌سازی‌شده و پیش‌دستی در معرفی محصولات متناسب با نیاز آتی مشتری.
فرکانس تعامل (Frequency) سنجش دقیق دوره تناوب مراجعه، زمان‌بندی بازگشت و میزان پایداری تعامل خریدار با پلتفرم. بهینه‌سازی کمپین‌های بازاریابی وفاداری و جلوگیری از ریزش مشتریان در چرخه‌های حساس.
کانال خرید (Channel) ردیابی دقیق بستری که مشتری ترجیح داده خرید خود را از طریق آن نهایی کند (محیط وب، اپلیکیشن، کانال‌های ترکیبی یا شعب حضوری). یکپارچه‌سازی تجربه‌های همه‌کاناله (Omnichannel) و تخصیص بهینه بودجه به کانال‌های بازده‌دار.
موقعیت مکانی (Location) تحلیل نقطه‌ای جغرافیایی تقاضا و تمرکز جغرافیایی تراکنش‌ها در مقیاس‌های خرد و کلان. ریزش‌زدایی از لجستیک توزیع، تعیین استراتژیک محل تاسیس انبارها یا توسعه حضور فیزیکی.
وفاداری (Loyalty) دسته‌بندی مخاطبان بر اساس ارزش طول عمر (LTV) و احتمال تکرار تراکنش‌های موفق. تمرکز منابع، تخفیف‌ها و مزایای ویژه بر روی بخش‌های سودآورتر و ارزشمندتر پایگاه مشتریان.
ریسک (Risk) شناسایی الگوهای نامعمول، نشانه‌های تقلب بالقوه و رفتارهای مالی مخاطره‌آمیز در بستر تراکنش. پیاده‌سازی سازوکارهای حفاظتی امنیتی پیشگیرانه بدون ایجاد اصطکاک برای کاربران معتبر و وفادار.

۳. گذر از تصمیم‌گیری سنتی به سرعت بلادرنگ با تجارت عاملیت‌محور (Agentic Commerce)

یکی از بزرگ‌ترین موانع رشد در کسب‌وکارهای مدرن، پدیده‌ای به نام «تاخیر تصمیم‌گیری» (Decision Latency) است. در مدل‌های سنتی بازرگانی، هنگامی که تراکنشی رخ می‌داد، داده‌های آن در پایگاه‌های مجزا ذخیره می‌شد، روزها یا ساعت‌ها بعد توسط تیم‌های تحلیلی بازبینی می‌شد، گزارش‌ها تهیه و در جلسات مدیریت مطرح می‌شد و در نهایت تصمیمی اتخاذ می‌گردید که اجرای آن زمان زیادی می‌برد. در اقتصاد پرسرعت دیجیتال، این فاصله زمانی به معنای از دست رفتن قطعی فرصت‌های تجاری است.

راهکار مدرنی که ما به سازمان‌ها پیشنهاد می‌کنیم، استقرار تجارت عاملیت‌محور (Agentic Commerce) بر پایه هوش مصنوعی عاملیت‌دار (AI Agents) است. جدول زیر مقایسه گرافیکی و تفکیک‌شده میان این دو رویکرد را نشان می‌دهد:

مدل سنتی تصمیم‌گیری
۱. تراکنش و پرداخت رخ می‌دهد
1. Payment occurs
۲. داده‌ها ثبت و در روزهای آتی بازبینی می‌شوند
2. Data reviewed later
۳. گزارش‌ها و بینش‌های آماری تولید می‌شوند
3. Insight generated
۴. تیم‌های اجرایی جلسات تشکیل داده و تصمیم می‌گیرند
4. Team decides
۵. اقدام نهایی با تاخیر چند ساعته یا چند روزه اعمال می‌شود
5. Action delayed by hours or days
مدل نوین عاملیت‌محور
۱. تراکنش و پرداخت رخ می‌دهد
1. Payment occurs
۲. سیگنال‌های رفتاری بلافاصله شناسایی می‌شوند
2. Signal detected
۳. موتور هوش مصنوعی داده‌ها را در لحظه تفسیر می‌کند
3. AI interprets
۴. سناریوهای از پیش‌تعیین‌شده اقدام را تریگر می‌کنند
4. Action triggered
۵. تجربه کاربری در چند ثانیه یا به صورت بلادرنگ تنظیم می‌شود
5. Experience adjusts in seconds/real-time

۴. معماری زیرساخت متصل: هم‌افزایی پرداخت، داده و هوش مصنوعی

برای اینکه استقرار سیستم‌های هوش پرداختی با موفقیت کامل همراه باشد، زیرساخت فناوری سازمان نباید به صورت جزیره‌ای و جدا از هم عمل کند. ساختار اجرایی این لایه‌ها به شرح زیر است:

۱. زیرساخت پرداخت قابل اتکا (Payments Infrastructure): به عنوان لایه پایه و بنیادین، وظیفه تضمین پایداری، امنیت بالا و سرعت فوق‌العاده در پردازش تمامی تراکنش‌های مالی را بر عهده دارد.
۲. لایه داده پویا (Data Layer): وظیفه فراهم‌سازی دیده‌بانی بلادرنگ، تجمیع سیگنال‌ها و استخراج بینش‌های عمیق از رفتار خریداران در سرتاسر کانال‌های ارتباطی را انجام می‌دهد.
۳. هوش مصنوعی و ارکستراسیون تصمیم‌گیری (AI and Decisioning): مغز متفکر سیستم که با بهره‌گیری از الگوریتم‌های پیشرفته، تصمیمات هوشمندانه را اتخاذ کرده و جریان‌های کاری را ارکستراسیون می‌کند.
۴. مدیریت تقلب و ریسک یکپارچه (Fraud and Risk): لایه‌ای حفاظتی که با کمترین میزان اصطکاک و مزاحمت برای کاربران خوش‌حساب، بالاترین سطح امنیت را تأمین می‌کند.
۵. تجربه مشتری پیشرفته (Customer Experience): نقطه اوج اثرگذاری که در آن سفرهای خرید کاملاً شخصی‌سازی‌شده، روان و ارزش‌آفرین خلق شده و مستقیماً به رشد درآمد سازمان منجر می‌شود.

۵. نتیجه‌گیری و چشم‌انداز آینده

پشته پرداخت دیگر صرفاً یک کانال زیرساختی برای تسویه حساب مالی نیست، بلکه قلب تپنده هوش تجاری و منبع اصلی تولید سیگنال‌های رشد سازمان به شمار می‌رود. با سرمایه‌گذاری هوشمندانه بر روی فناوری‌های عاملیت‌محور، یکپارچه‌سازی لایه‌های داده و بهینه‌سازی تصمیم‌گیری‌های بلادرنگ، می‌توانید سازمان خود را در خط مقدم پیشتازان بازار قرار دهید.

مرجع مستندات فنی و راهبردی: واحد تحقیق و توسعه راهکارهای پیشرفته تجاری و پشته پرداخت هوشمند، راهنمای جامع تحول دیجیتال و هوش پرداختی، خرداد ۱۴۰۵.

Every Payment is a Customer Signal: The Next Era of Commerce – CTEG

بیشتر بدانید
دسته بندی نشده
شهریور 17, 1405 توسط حمید کریمی

گزارش تخصصی هوش مصنوعی در صنعت مخابرات

گزارش تخصصی هوش مصنوعی در صنعت مخابرات (Q2 2026)

تحول راهبردی اپراتورهای مخابراتی در عصر هوش مصنوعی (Telco AI)

تحلیلی جامع بر تجاری‌سازی، حاکمیت داده (Sovereign AI) و بودجه‌بندی سرمایه‌ای - گزارش سه‌ماهه دوم ۲۰۲۶
منبع تحلیل: موسسه تحلیلی GSMA Intelligence | نویسندگان: Tim Hatt، Ankit Sawhney، Yashika Shankar | تاریخ انتشار اصلی: ژوئیه ۲۰۲۶ | تدوین و تحلیل تخصصی جهت انتشار وب
۳۵٪
از استقرارهای جدید هوش مصنوعی با هدف مستقیم درآمدزایی صورت گرفته‌اند.
> ۵٪
پتانسیل رشد کل درآمد اپراتورها از محل کارخانه‌های هوش مصنوعی (AI Factories).
۲۹٪
سهم زیرساخت‌های شبکه و دیتاسنتر از پروژه‌های ۶ ماه اخیر.
۵۰٪
رشد بودجه سرمایه‌ای (Capex) شرکت‌های فوق مقیاس (Hyperscalers) در ۲۰۲۵.

۱. چکیده اجرایی و تغییر پارادایم صنعت مخابرات

صنعت بین‌المللی ارتباطات و مخابرات (Telecommunications) در حال سپری کردن یکی از عمیق‌ترین تحولات ساختاری در تاریخ خود است. بر اساس آخرین گزارش تحلیلی موسسه GSMA Intelligence در سه‌ماهه دوم سال ۲۰۲۶، اپراتورهای مخابراتی شبکه تلفن همراه و ثابت (Telcos) به سرعت در حال عبور از مدل‌های سنتی "ارائه‌دهنده اتصال" (Connectivity Providers) به سمت الگوی نوین "زیرساخت به عنوان سرویس هوش مصنوعی" (Infrastructure-as-a-Service for AI) هستند.

در این مدل جدید، اپراتورها با تلفیق و بسته‌بندی خوشه‌های پردازش گرافیکی (GPU Clusters)، رایانش لبه‌ای (Edge Compute) و شبکه‌های خصوصی نسل پنجم (Private 5G)، معماری موسوم به کارخانه‌های هوش مصنوعی (AI Factories) را برای مشتریان سازمانی (Enterprise) ایفا می‌کنند. این تغییر پارادایم اگرچه نیازمند مخارج سرمایه‌ای (Capex) سنگین‌تر است، اما دستیابی به حاشیه‌سودهای بسیار بالاتر در بخش B2B را امکان‌پذیر می‌سازد؛ بخشی که سال‌هاست سهم محدود ۲۵ تا ۳۰ درصدی از کل درآمدهای اپراتورها را به خود اختصاص داده است.

اصل انضباط بهره‌برداری (Utilisation Discipline)
کلید موفقیت در تجاری‌سازی کارخانه‌های هوش مصنوعی، مدیریت نرخ بهره‌برداری از پردازنده‌های گرافیکی است. پردازنده‌های گران‌قیمت بلاتکلیف و بی‌کار (Idle GPUs)، بازده سرمایه‌گذاری را به سرعت نابود می‌کنند. از این رو، اپراتورها به جای بازفروش عمومی توان رایانشی که در معرض ابتذال تجاری (Commoditisation) قرار دارد، به سمت تجمع بار کاری (Workload Aggregation)، مشارکت با ابرشرکت‌های فناوری (Hyperscalers) و راه‌حل‌های عمودی (Vertical Solutions) حرکت می‌کنند.

۲. هوش مصنوعی حاکمیتی (Sovereign AI)؛ برگ برنده استراتژیک

یکی از برجسته‌ترین یافته‌های گزارش ۲۰۲۶، برتری ساختاری اپراتورها در ارائه خدمات ابر هوش مصنوعی حاکمیتی (Sovereign AI Clouds) است. در مناطقی مانند اروپا، کانادا، خاورمیانه و بخش‌هایی از آسیا، دولت‌ها قوانین سخت‌گیرانه‌ای را برای بومی‌سازی داده‌ها، حفظ محرمانگی و ایمن‌سازی زیرساخت‌های حیاتی به اجرا گذاشته‌اند. این الزام قانونی، اپراتورهای ملی را در موقعیتی برتر نسبت به هایپرسکلرهای عمدتاً آمریکایی (نظیر آمازون، گوگل و مایکروسافت) قرار داده است.

سرمایه‌گذاری‌های فوق‌العاده اخیر در حوزه زیرساخت ملی—مانند طرح ۲۹۵ میلیارد دلاری چین و مشارکت‌های راهبردی در هند—مؤید این رویکرد است. پیامدهای این روند برای اپراتورها شامل خط‌لوله قوی‌تر پروژه‌های بخش عمومی، قراردادهای بلندمدت ثبات‌آفرین (Anchor Tenancy) و البته نظارت مقرراتی دقیق‌تر خواهد بود. اپراتورها به شکل چشمگیری در حال سرمایه‌گذاری مشترک با دولت‌ها هستند تا علاوه بر جبران هزینه‌های هنگفت، وضعیت خود را به عنوان "شریک استراتژیک" در حوزه‌های دفاعی، بهداشت و زیرساخت‌های حساس تثبیت کنند.

۳. ارزیابی جامع بازار و پراکندگی جغرافیایی (Telco AI Tracker)

پایگاه داده جامع GSMA Intelligence عملکرد بیش از ۷۶۰ اپراتور مخابراتی در ۲۴۰ کشور جهان را رصد می‌کند. بر اساس نمونه‌گیری آماری رسمی از ۱۶۲ اپراتور شاخص، نحوه پراکندگی استقرار پروژه‌های هوش مصنوعی در مناطق مختلف جغرافیایی به شرح جدول زیر است:

منطقه جغرافیایی کشورها با ۱ اپراتور فعال کشورها با ۲ اپراتور فعال کشورها با بیش از ۲ اپراتور مجموع کشورها
اروپا (Europe) ۱۰ ۹ ۲۱ ۴۰
امریکای لاتین (Latin America) ۲۹ ۶ ۳ ۳۸
آفریقای جنوب صحرا (Sub-Saharan Africa) ۱۶ ۷ ۵ ۲۸
آسیا-پاسیفیک (Asia Pacific) ۵ ۶ ۱۵ ۲۶
خاورمیانه و شمال آفریقا (MENA) ۸ ۵ ۶ ۱۹
اوراسیا (Eurasia) ۳ ۲ ۳ ۸
آمریکای شمالی (North America) ۱ ۰ ۲ ۳
مجموع کل (Total) ۷۲ ۳۵ ۵۵ ۱۶۲

تحلیل حوزه‌های عملیاتی استقرار هوش مصنوعی

بررسی روند استقرار هوش مصنوعی نشان می‌دهد که تغییر جهت محسوسی از حوزه‌های سنتی به سمت لایه‌های زیرساختی رخ داده است:

  • خدمات مشتریان (Customer Care): همچنان با داشتن ۳۰٪ از سهم پروژه‌های ۶ ماه اخیر (و ۴۶٪ سهم تجمیعی) بزرگترین حوزه است، اما نرخ رشد آن کند شده زیرا اکثر اپراتورها چت‌بات‌ها و اتوماسیون اولیه پاسخگویی را پیاده‌سازی کرده‌اند.
  • شبکه و دیتاسنتر (Network & Data Centre): بالغ بر ۲۹٪ از پروژه‌های جدید را تشکیل می‌دهد. توجه اپراتورها شدیداً به اتوماسیون شبکه، معماری AI-RAN، بهینه‌سازی مصرف انرژی و دیتاسنترهای آماده برای هوش مصنوعی جلب شده است.
  • فروش و بازاریابی (Sales & Marketing): با اختصاص ۲۶٪ از پروژه‌ها، حوزه‌ای فعال برای توسعه سرویس‌های B2B و ارائه خدمات جدید است.
  • عملکردهای شرکتی (Corporate Functions): ۱۴٪ از استقرارهای ۶ ماه اخیر را به پشتیبانی عملیاتی، امور مالی و منابع انسانی اختصاص داده است.
تغییر الگوی استقرار هوش مصنوعی: پایه تجمیعی در برابر ۶ ماه اخیر (۲۰۲۶)
خدمات مشتریان فروش و بازاریابی شبکه و دیتاسنتر وظایف شرکتی ۴۶٪ ۳۰٪ ۲۶٪ ۲۶٪ ۲۰٪ ۲۹٪ ۸٪ ۱۴٪
پایه تجمیعی (Cumulative)
۶ ماه اخیر (شروع ۲۰۲۶)

۴. شدت استقرار و برتری مقیاس (Deployment Intensity)

داده‌های آماری نشان می‌دهد که سایز و مقیاس مالی اپراتور، عامل تعیین‌کننده اصلی در سرعت و تنوع پیاده‌سازی هوش مصنوعی است. ۲۵۰ اپراتور بزرگ جهان به‌طور متوسط ۱.۸ پروژه فعال دارند، در حالی که این رقم برای اپراتورهای کوچک و متوسط (SMEs) ۱.۳ پروژه است.

منطقه میانگین اپراتورهای بزرگ (Top 250) میانگین سایر اپراتورها میانگین وزنی منطقه
آمریکای شمالی ۲.۵۰ ۱.۰۰ ۲.۱۳
آسیا-پاسیفیک ۲.۳۳ ۱.۳۲ ۲.۰۰
اوراسیا ۲.۰۰ ۱.۱۷ ۱.۷۱
خاورمیانه و شمال آفریقا (MENA) ۱.۳۷ ۱.۷۶ ۱.۵۷
اروپا ۱.۷۲ ۱.۳۰ ۱.۴۶
آفریقای جنوب صحرا ۱.۳۰ ۱.۳۶ ۱.۳۱
آمریکای لاتین ۱.۴۴ ۱.۰۳ ۱.۱۷

۵. اکوسیستم شرکا و غول‌های فناوری

در ساختار اکوسیستم هوش مصنوعی مخابرات، همکاران کلیدی به سه لایه اصلی تقسیم می‌شوند:

  • تأمین‌کنندگان پردازنده (GPU Providers): شرکت Nvidia همچنان رهبر بی‌رقیب زیرساخت سخت‌افزاری اپراتورها برای توسعه کارخانه‌های هوش مصنوعی است. با این حال شرکت‌های AMD و Intel به عنوان رقبای جدی در حال افزایش سهم خود هستند.
  • ابرشرکت‌های هایپرسکلر (Hyperscalers): سه شرکت Google Cloud، Microsoft Azure و AWS رقابت فشرده‌ای برای میزبانی بار کاری اپراتورها دارند. در اپراتورهای بزرگ گوگل رتبه اول را دارد و در اپراتورهای متوسط AWS پیشتاز است.
  • مدل‌های پایه (Foundational Models): پلتفرم Perplexity به عنوان محبوب‌ترین و کاربردی‌ترین شریک مدل‌های پایه در اعلان‌های عمومی اپراتورها ظهور کرده است. علت این امر، سهولت یکپارچه‌سازی آن در سرویس‌های مشترکین و B2B است. شرکت‌های OpenAI، DeepSeek و Snowflake در رتبه‌های بعدی قرار دارند.

۶. امکان‌سنجی مسیرهای مختلف درآمدزایی (Monetisation Avenues)

همه راه‌حل‌های هوش مصنوعی شانس برابری برای تجاری‌سازی ندارند. ارزیابی جامع GSMA میزان زیست‌پذیری تجاری (Commercial Viability) مدل‌های مختلف را به شرح زیر رتبه‌بندی می‌کند:

جریان درآمدی (Revenue Stream) سطح زیست‌پذیری تجاری توضیحات تحلیلی
پردازش به عنوان سرویس (GPUaaS & Inference-as-a-Service) قوی (Strong) بهره‌برداری از دیتاسنترها و فروش توان رایانشی لبه به سازمان‌ها.
هوش مصنوعی حاکمیتی (Sovereign AI) قوی (Strong) میزبانی داده‌های حساس دولتی، مالی و درمانی با رعایت الزامات بومی.
راه‌حل‌های عمودی (Vertical Solutions) قوی (Strong) ارائه بسته‌های تخصصی برای صنایع (مراکز تماس، هوش مصنوعی فیزیکی/صنعتی).
سرویس‌های مدیریت‌شده و ارکستراسیون (Managed AI) متوسط (Medium) تسهیل یکپارچه‌سازی برنامه‌های هوش مصنوعی برای مشتریان شرکتی.
بسته‌های سازمانی ارتقایافته (AI-Enhanced Enterprise Bundles) متوسط (Medium) ترکیب connectivity سنتی با ابزارهای مبتنی بر هوش مصنوعی.
آموزش مدل‌های پایه در مقیاس بزرگ (Foundation Model Training) چالش‌برانگیز (Challenging) به دلیل هزینه‌های سرسام‌آور و مقیاس اقتصادی فوق‌العاده هایپرسکلرها.
بازارهای آزاد هوش مصنوعی (Open AI Marketplaces) چالش‌برانگیز (Challenging) پیچیدگی در جذب توسعه‌دهندگان و سهم‌گیری از بازار.

۷. انضباط مالی و مقایسه مخارج سرمایه‌ای (Capex Dynamics)

موج سرمایه‌گذاری در هوش مصنوعی منجر به جهش بی‌سابقه در Capex شرکت‌های بزرگ فناوری شده است. در سال ۲۰۲۵، مجموع سرمایه‌گذاری هایپرسکلرها با رشد ۵۰ درصدی همراه بوده است. با این حال، GSMA به اپراتورهای مخابراتی هشدار می‌دهد که تقلید کورکورانه از الگوی سرمایه‌گذاری هایپرسکلرها منطقی نیست.

مقایسه مخارج سرمایه‌ای (Capex) هایپرسکلرها در برابر اپراتورهای مخابراتی (میلیارد دلار)
100B 60B 30B 0B آمازون گوگل مایکروسافت متا اپراتور آمریکا اوراکل اپراتور چین اپراتور اروپا
سال ۲۰۲۴
سال ۲۰۲۵

۸. نقشه راه پیشنهادی برای مدیران ارشد مخابرات

بر اساس یافته‌های این گزارش تحلیلی، سه توصیه کلیدی برای هدایت استراتژیک اپراتورها ارائه می‌شود:

۱. تمرکز بر مزایای ساختاری: اپراتورها باید سرمایه‌گذاری خود را روی دارایی‌های منحصربه‌فرد شامل شبکه اتصال، دیتاسنترهای منطقه‌ای، رایانش لبه و صلاحیت‌های Sovereign AI متمرکز کنند و از ورود به رقابت مستقیم ساخت مدل‌های پایه بپرهیزند.
۲. حفظ انضباط سرمایه‌ای: تخصیص سرمایه باید با چشم‌انداز دقیق درآمدزایی و نرخ بهره‌برداری بالای پردازنده‌ها صورت گیرد. تعادل میان مخارج هوش مصنوعی و الزامات شبکه نسل پنجم مستقل (5G SA) و نسل ششم (6G در سال‌های ۲۰۲۸/۲۰۲۹) ضروری است.
۳. توسعه معماری Full-Stack Sovereignty: حرکت از لایه برنامه‌های کاربردی ساده به سمت ارائه اکوسیستم کامل حاکمیت داده (از لایه فیزیکی و دیتاسنتر تا مدیریت کلیدهای رمزنگاری و پلتفرم‌های ابری بومی) بهترین راهکار برای جذب مشتریان دولتی و صنایع دارای مقررات سخت‌گیرانه است.
مرجع اصلی: GSMA Intelligence, "Telco AI: State of the Market, Q2 2026 - The sovereign card", Published July 2026.

Telco AI – CTEG

بیشتر بدانید
تکنولوژیشناسایی تخلف
تیر 16, 1405 توسط حمید کریمی

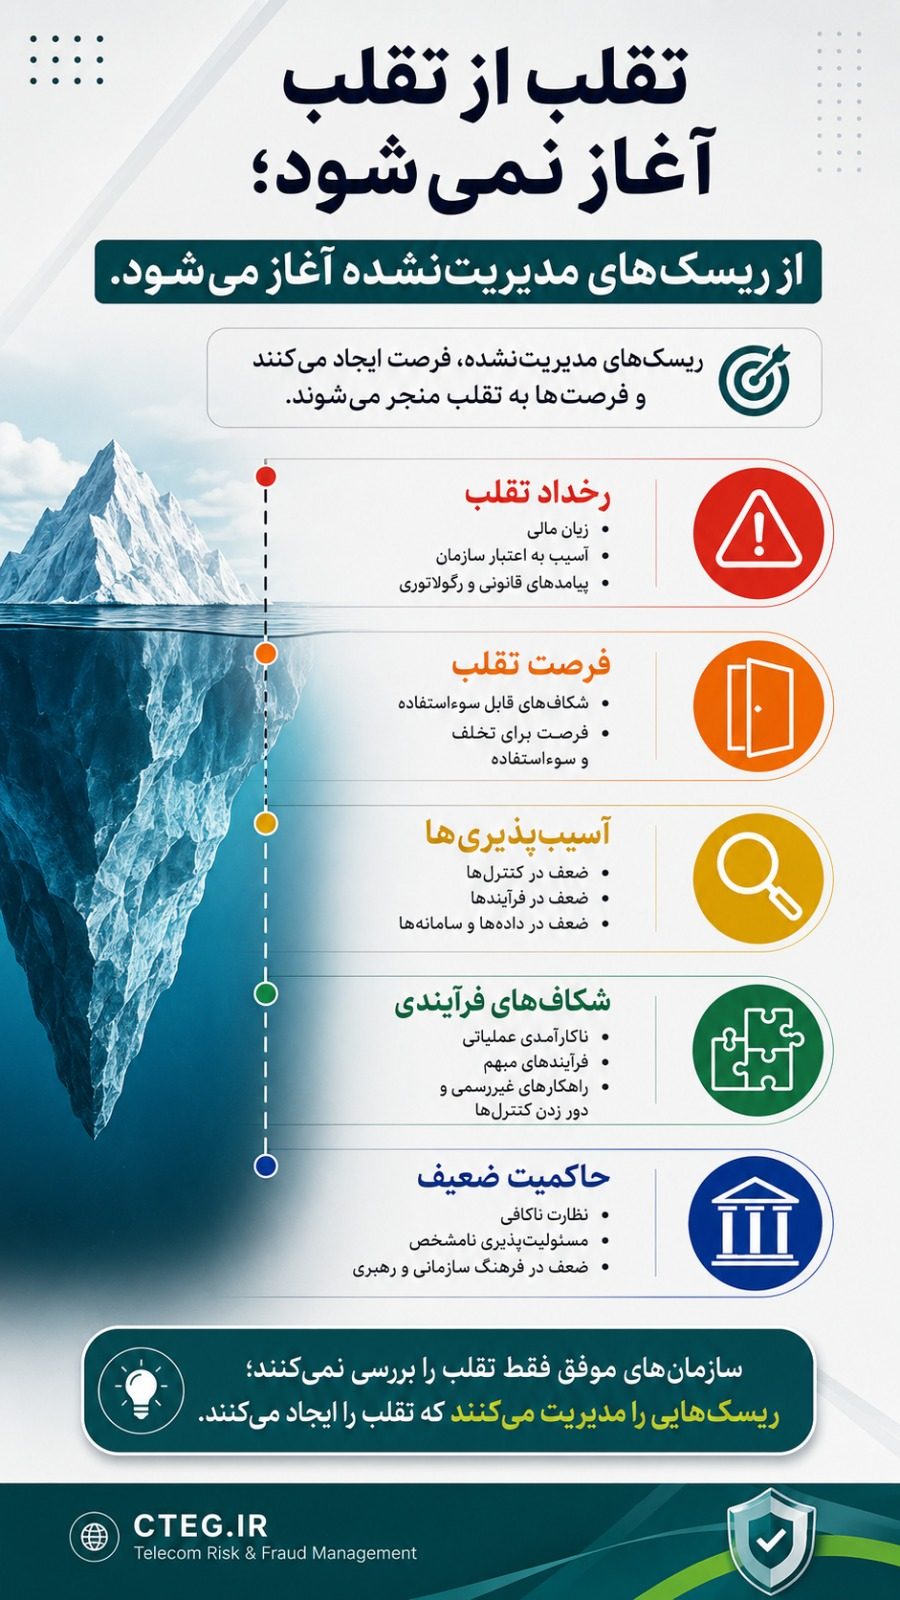
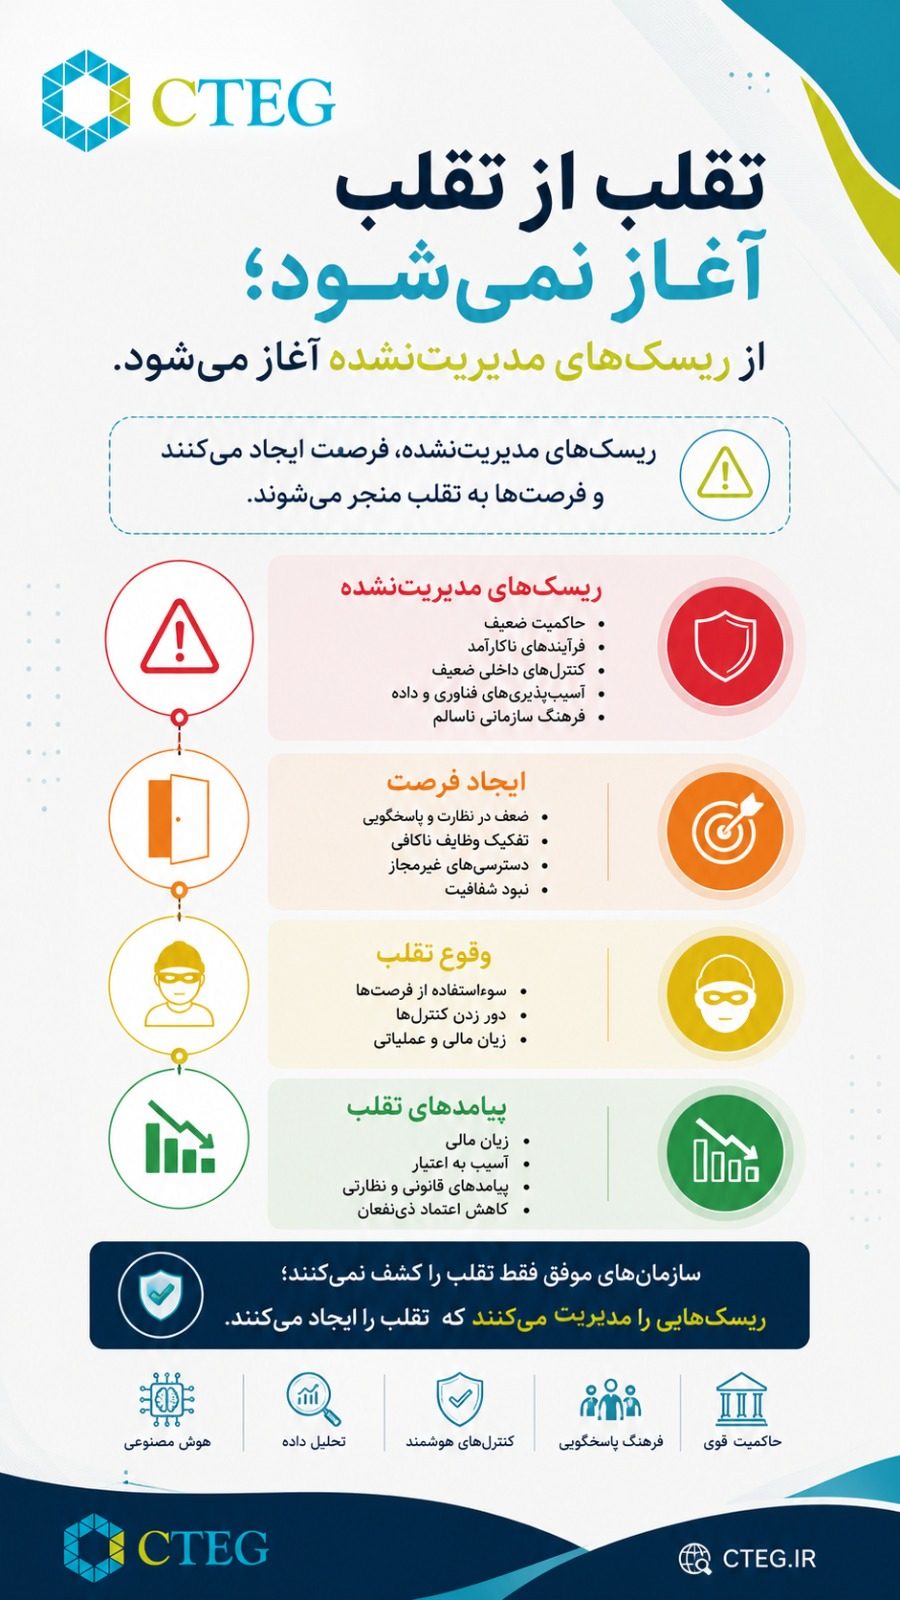
تقلب از تقلب آغاز نمی‌شود؛ از ریسک‌های مدیریت‌نشده آغاز می‌شود

در بسیاری از سازمان‌ها، هنگامی که سخن از تقلب به میان می‌آید، ذهن مدیران و کارشناسان بلافاصله به کشف متخلف، بررسی خسارت، شناسایی عاملان و جلوگیری از تکرار حادثه معطوف می‌شود. این رویکرد اگرچه ضروری است، اما تنها به آخرین حلقه از زنجیره‌ای توجه می‌کند که مدت‌ها قبل از وقوع تقلب آغاز شده است. واقعیت این است که هیچ تقلبی به‌صورت ناگهانی و بدون مقدمه رخ نمی‌دهد. هر تقلب، نتیجه مجموعه‌ای از ضعف‌های مدیریتی، فرآیندی، کنترلی و فرهنگی است که به مرور زمان شکل گرفته‌اند و در نهایت بستری مناسب برای سوءاستفاده ایجاد کرده‌اند. به همین دلیل، سازمان‌های پیشرو دیگر تقلب را صرفاً یک رویداد امنیتی یا مالی نمی‌دانند، بلکه آن را شاخصی برای سنجش کیفیت حاکمیت سازمانی، بلوغ مدیریت ریسک و اثربخشی کنترل‌های داخلی تلقی می‌کنند.

در دنیای امروز که سازمان‌ها با حجم عظیمی از داده‌ها، فناوری‌های نوین، زنجیره‌های تأمین پیچیده، خدمات دیجیتال و تهدیدهای سایبری مواجه هستند، نگاه سنتی به مدیریت تقلب دیگر پاسخگوی نیازها نیست. هرچه فرآیندها دیجیتالی‌تر می‌شوند، فرصت‌های سوءاستفاده نیز پیچیده‌تر و پنهان‌تر خواهند شد. در چنین شرایطی، تمرکز صرف بر کشف متقلبان، بدون توجه به دلایل شکل‌گیری تقلب، مانند درمان علائم یک بیماری بدون شناسایی علت اصلی آن است.

تقلب معمولاً از جایی آغاز می‌شود که نظارت کافی وجود ندارد. زمانی که مسئولیت‌ها به‌درستی تعریف نشده‌اند، فرآیندها مبهم هستند، کنترل‌های داخلی ناقص عمل می‌کنند یا فرهنگ پاسخگویی در سازمان ضعیف است، احتمال وقوع تخلف به شکل قابل توجهی افزایش می‌یابد. افراد متخلف معمولاً نخستین کسانی نیستند که ضعف‌های سازمان را کشف می‌کنند؛ بلکه آن‌ها تنها از ضعف‌هایی استفاده می‌کنند که مدت‌ها قبل ایجاد شده‌اند و کسی برای اصلاح آن‌ها اقدام نکرده است.

سازمان‌هایی که آینده‌نگر هستند، مدیریت تقلب را نه یک فعالیت واکنشی، بلکه بخشی از استراتژی مدیریت ریسک، حاکمیت شرکتی و تحول دیجیتال می‌دانند.

یکی از مهم‌ترین عوامل شکل‌گیری بستر تقلب، ضعف در حاکمیت سازمانی است. حاکمیت سازمانی تنها به معنای وجود هیئت‌مدیره یا تدوین آیین‌نامه‌ها نیست، بلکه مجموعه‌ای از سیاست‌ها، مسئولیت‌ها، فرآیندهای تصمیم‌گیری و سازوکارهای نظارتی است که جهت حرکت سازمان را تعیین می‌کند. زمانی که مدیران ارشد نسبت به مدیریت ریسک بی‌تفاوت باشند، گزارش‌های کنترلی را جدی نگیرند یا فرهنگ شفافیت را تقویت نکنند، پیام غیرمستقیمی به کارکنان ارسال می‌شود؛ اینکه کنترل‌ها اهمیت چندانی ندارند و رعایت اصول اخلاقی در اولویت سازمان نیست.

فرهنگ سازمانی نیز نقش تعیین‌کننده‌ای در پیشگیری از تقلب دارد. در سازمان‌هایی که کارکنان احساس امنیت نمی‌کنند، امکان گزارش تخلفات وجود ندارد یا مدیران به هشدارهای کارکنان توجهی ندارند، بسیاری از مشکلات تا زمان تبدیل شدن به بحران پنهان باقی می‌مانند. برعکس، در سازمان‌هایی که فرهنگ صداقت، شفافیت و پاسخگویی نهادینه شده است، احتمال شناسایی سریع ریسک‌ها و جلوگیری از سوءاستفاده بسیار بیشتر خواهد بود.

شکاف‌های فرآیندی، مرحله بعدی شکل‌گیری تقلب هستند. فرآیندهای پیچیده، غیرشفاف یا قدیمی، زمینه مناسبی برای دور زدن کنترل‌ها ایجاد می‌کنند. اگر یک فرآیند به‌گونه‌ای طراحی شده باشد که اجرای آن وابسته به تصمیم فردی باشد، یا مسئولیت‌ها به‌درستی تفکیک نشده باشند، احتمال سوءاستفاده افزایش می‌یابد. بسیاری از پرونده‌های بزرگ تقلب نشان داده‌اند که متخلفان از فناوری‌های پیشرفته استفاده نکرده‌اند، بلکه تنها از ضعف طراحی فرآیندها بهره برده‌اند.

در بسیاری از سازمان‌ها، فرآیندها در طول سال‌ها و به‌صورت تدریجی توسعه یافته‌اند. تغییر قوانین، افزایش حجم فعالیت‌ها، ورود سامانه‌های جدید و تغییر ساختار سازمانی باعث شده است که برخی فرآیندها دیگر با شرایط فعلی همخوانی نداشته باشند. همین موضوع باعث ایجاد مسیرهای غیررسمی، راهکارهای موقت و میانبرهایی می‌شود که در نهایت به نقاط آسیب‌پذیر سازمان تبدیل خواهند شد.

پس از ایجاد شکاف‌های فرآیندی، آسیب‌پذیری‌ها شکل می‌گیرند. آسیب‌پذیری‌ها می‌توانند فنی، عملیاتی، مالی یا انسانی باشند. ضعف در کنترل‌های دسترسی، نبود ثبت مناسب فعالیت کاربران، فقدان نظارت بر تراکنش‌ها، نبود کنترل‌های چندمرحله‌ای، ضعف در اعتبارسنجی داده‌ها یا حتی آموزش ناکافی کارکنان، همگی نمونه‌هایی از آسیب‌پذیری‌هایی هستند که می‌توانند زمینه وقوع تقلب را فراهم کنند.

در عصر تحول دیجیتال، آسیب‌پذیری‌ها دیگر محدود به سیستم‌های اطلاعاتی نیستند. الگوریتم‌های هوش مصنوعی، سامانه‌های ابری، APIها، خدمات آنلاین و حتی دستگاه‌های اینترنت اشیا نیز می‌توانند به نقاط جدید حمله تبدیل شوند. به همین دلیل، مدیریت ریسک باید همواره با تحول فناوری همگام باشد.

وقتی آسیب‌پذیری‌ها شناسایی و اصلاح نشوند، به فرصت‌های تقلب تبدیل می‌شوند. فرصت تقلب به این معناست که فرد یا گروهی بتواند بدون احتمال بالای کشف شدن، از ضعف‌های موجود برای دستیابی به منافع شخصی استفاده کند. نظریه مشهور «مثلث تقلب» بیان می‌کند که وقوع تقلب معمولاً نتیجه ترکیب سه عامل است: انگیزه، فرصت و توجیه. از میان این سه عامل، تنها عاملی که سازمان می‌تواند به‌طور مستقیم کنترل کند، فرصت است.

کاهش فرصت‌های تقلب از طریق طراحی مناسب فرآیندها، تفکیک وظایف، افزایش شفافیت، کنترل‌های داخلی مؤثر، نظارت مستمر و تحلیل داده‌ها امکان‌پذیر است. هرچه فرصت سوءاستفاده کمتر باشد، احتمال وقوع تقلب نیز کاهش می‌یابد.

در نهایت، اگر فرصت‌های ایجادشده نیز مدیریت نشوند، سازمان با رخداد تقلب مواجه خواهد شد. اما تقلب پایان مسیر نیست؛ بلکه آغاز زنجیره‌ای از خسارت‌هاست. نخستین پیامد، زیان مالی است. این زیان ممکن است به‌صورت مستقیم از طریق سرقت دارایی‌ها یا درآمدها ایجاد شود یا به‌صورت غیرمستقیم از طریق هزینه‌های تحقیق، رسیدگی قضایی، جبران خسارت و اصلاح سامانه‌ها به سازمان تحمیل شود.

پیامد دوم، آسیب به اعتبار سازمان است. در بسیاری از صنایع، اعتماد مشتریان مهم‌ترین دارایی سازمان محسوب می‌شود. انتشار اخبار مربوط به تقلب می‌تواند این اعتماد را به‌شدت کاهش دهد. مشتریانی که احساس کنند اطلاعات یا سرمایه آن‌ها در معرض خطر قرار دارد، به‌سرعت به سمت رقبا حرکت خواهند کرد.

سومین پیامد، فشارهای قانونی و رگولاتوری است. بسیاری از صنایع مانند بانکداری، بیمه، مخابرات، سلامت و انرژی تحت نظارت شدید نهادهای قانون‌گذار قرار دارند. وقوع تقلب می‌تواند منجر به جریمه‌های سنگین، محدودیت‌های عملیاتی، افزایش الزامات نظارتی و حتی تعلیق برخی مجوزها شود.

در سال‌های اخیر، سازمان‌ها به این نتیجه رسیده‌اند که بهترین راه مقابله با تقلب، سرمایه‌گذاری بر پیشگیری است. هزینه ایجاد کنترل‌های مؤثر، توسعه سامانه‌های هوشمند، آموزش کارکنان و بهبود فرآیندها به‌مراتب کمتر از هزینه‌های ناشی از یک تقلب بزرگ خواهد بود.

هوش مصنوعی یکی از مهم‌ترین ابزارهای تحول در این حوزه است. برخلاف سامانه‌های سنتی که بر قوانین ثابت متکی هستند، الگوریتم‌های هوش مصنوعی قادرند رفتارهای غیرعادی را شناسایی کنند، ارتباطات پنهان میان داده‌ها را کشف کنند و حتی قبل از وقوع تقلب هشدارهای لازم را ارائه دهند. تحلیل رفتار کاربران، تحلیل شبکه ارتباطات، یادگیری ماشین، تحلیل گراف و تحلیل پیشگویانه تنها بخشی از فناوری‌هایی هستند که امروز در مدیریت ریسک و تقلب مورد استفاده قرار می‌گیرند.

با این حال، هوش مصنوعی جایگزین حاکمیت سازمانی نخواهد شد. بهترین الگوریتم‌ها نیز نمی‌توانند ضعف در فرهنگ سازمانی یا نبود مسئولیت‌پذیری مدیران را جبران کنند. فناوری زمانی مؤثر است که در کنار فرآیندهای صحیح، کنترل‌های مناسب و فرهنگ سازمانی سالم به‌کار گرفته شود.

امروزه فناوری‌هایی مانند هوش مصنوعی، تحلیل رفتاری، تحلیل گراف، یادگیری ماشین و تحلیل پیشگویانه به سازمان‌ها کمک می‌کنند تا قبل از وقوع خسارت، الگوهای پرریسک را شناسایی کنند. اما حتی پیشرفته‌ترین فناوری‌ها نیز نمی‌توانند جایگزین حاکمیت مؤثر، فرهنگ سازمانی سالم و کنترل‌های داخلی کارآمد شوند.

حمید کریمی

سازمان‌های موفق آینده، دیگر تقلب را صرفاً یک مسئله واحد حسابرسی یا امنیت اطلاعات نخواهند دانست. آن‌ها مدیریت تقلب را بخشی از استراتژی کلان مدیریت ریسک، حاکمیت داده، تحول دیجیتال و تاب‌آوری سازمانی در نظر خواهند گرفت. در این رویکرد، واحدهای مالی، فناوری اطلاعات، منابع انسانی، امنیت، حسابرسی داخلی، مدیریت ریسک و مدیریت ارشد همگی در ایجاد یک اکوسیستم مقاوم در برابر تقلب نقش دارند.

در صنایع فناوری‌محور مانند مخابرات، اهمیت این موضوع دوچندان است. اپراتورهای مخابراتی روزانه میلیاردها رکورد داده تولید می‌کنند و کوچک‌ترین ضعف در کنترل‌ها می‌تواند به سوءاستفاده‌هایی مانند SIM Box Fraud، تقلب در رومینگ، سوءاستفاده از خدمات ارزش افزوده یا نشت درآمد منجر شود. در چنین محیطی، مدیریت تقلب دیگر یک فعالیت واکنشی نیست؛ بلکه بخشی از هوش عملیاتی شبکه محسوب می‌شود.

در نهایت باید پذیرفت که هیچ سازمانی نمی‌تواند وقوع تقلب را به‌طور کامل حذف کند، اما هر سازمانی می‌تواند احتمال وقوع آن را به میزان قابل توجهی کاهش دهد. این هدف زمانی محقق می‌شود که تمرکز از کشف متقلبان به مدیریت ریسک‌های مولد تقلب تغییر کند. سازمان‌هایی که تنها پس از وقوع تقلب وارد عمل می‌شوند، همواره یک گام از متخلفان عقب خواهند بود. اما سازمان‌هایی که ریسک‌ها را شناسایی، فرآیندها را اصلاح، کنترل‌ها را تقویت و فرهنگ پاسخگویی را نهادینه می‌کنند، نه‌تنها احتمال وقوع تقلب را کاهش می‌دهند، بلکه اعتماد ذی‌نفعان، پایداری کسب‌وکار و مزیت رقابتی خود را نیز تقویت خواهند کرد.

به همین دلیل، مهم‌ترین درس مدیریت تقلب در دنیای امروز این است که تقلب از تقلب آغاز نمی‌شود؛ از ریسک‌های مدیریت‌نشده آغاز می‌شود. هرچه سازمان‌ها زودتر این واقعیت را بپذیرند و نگاه خود را از «واکنش به تقلب» به «مدیریت ریسک‌های ایجادکننده تقلب» تغییر دهند، آینده‌ای امن‌تر، پایدارتر و قابل اعتمادتر برای کسب‌وکار خود رقم خواهند زد.

Fraud Doesn’t Start with Fraud

Read More

بیشتر بدانید
تکنولوژیشناسایی تخلف
تیر 2, 1405 توسط حمید کریمی

آیا یک شبکه خودمختار می‌تواند با تشخیص سنتی سیم‌باکس دوام بیاورد؟

صنعت مخابرات در آستانه یکی از بزرگ‌ترین تحولات تاریخ خود قرار دارد. طی دهه‌های گذشته، اپراتورهای مخابراتی میلیاردها دلار برای توسعه شبکه‌ها، افزایش ظرفیت، بهبود کیفیت خدمات و دیجیتالی‌سازی فرآیندهای عملیاتی سرمایه‌گذاری کرده‌اند. اما اکنون تحول جدیدی در حال شکل‌گیری است که می‌تواند مفهوم مدیریت شبکه را به‌طور کامل دگرگون کند؛ مفهومی که تحت عنوان شبکه‌های خودمختار یا Autonomous Networks شناخته می‌شود. در این مدل، شبکه دیگر صرفاً یک زیرساخت ارتباطی نیست که توسط انسان‌ها مدیریت شود، بلکه به سیستمی هوشمند تبدیل می‌شود که قادر است وضعیت خود را درک کند، مشکلات را تشخیص دهد، تصمیم‌گیری کند و حتی بدون دخالت مستقیم انسان واکنش مناسب نشان دهد.

این تحول در نگاه نخست بیشتر به حوزه‌هایی مانند مدیریت ترافیک، بهینه‌سازی ظرفیت، تضمین کیفیت خدمات یا مدیریت انرژی مرتبط به نظر می‌رسد. اما در واقع یکی از مهم‌ترین میدان‌های آزمون شبکه‌های خودمختار، حوزه مدیریت تقلب و به‌ویژه مقابله با SIM Box Fraud خواهد بود. زیرا هیچ حوزه‌ای مانند مدیریت تقلب نمی‌تواند به‌خوبی توانایی یک شبکه را در درک محیط، تحلیل رفتارها و واکنش سریع به تهدیدات به چالش بکشد.

برای سال‌ها، مدل سنتی مقابله با تقلب در صنعت تلکام تقریباً بدون تغییر باقی مانده بود. سامانه‌های کشف تقلب داده‌ها را تحلیل می‌کردند، الگوهای مشکوک را شناسایی می‌کردند و هشدارهایی برای کارشناسان تولید می‌کردند. سپس تحلیلگران انسانی این هشدارها را بررسی می‌کردند، شواهد لازم را جمع‌آوری می‌کردند و در نهایت تصمیم می‌گرفتند که آیا سیم‌کارت یا تجهیزات مرتبط باید مسدود شوند یا خیر. این رویکرد زمانی مؤثر بود که حجم داده‌ها محدودتر بود و مهاجمان نیز با سرعت کمتری عمل می‌کردند.

اما سیم‌باکس‌های امروزی دیگر شباهتی به نمونه‌های سنتی ندارند. شبکه‌های تقلب مدرن از صدها یا هزاران سیم‌کارت استفاده می‌کنند. آن‌ها به‌صورت خودکار رفتار خود را تغییر می‌دهند، سیم‌کارت‌ها را جابه‌جا می‌کنند، موقعیت مکانی را تغییر می‌دهند و تلاش می‌کنند تا حد امکان رفتار خود را شبیه مشترکان واقعی نشان دهند. در چنین شرایطی، حتی چند ساعت تأخیر در واکنش می‌تواند به معنای از دست رفتن درآمد قابل توجهی برای اپراتور باشد.

آیا می‌توان در عصر شبکه‌های خودمختار همچنان به مدل سنتی کشف و واکنش به تقلب متکی بود؟

در این میان، هوش مصنوعی به مهم‌ترین عامل تحول تبدیل شده است. نسل نخست کاربرد هوش مصنوعی در کشف تقلب عمدتاً بر شناسایی ناهنجاری‌ها متمرکز بود. الگوریتم‌های یادگیری ماشین تلاش می‌کردند رفتارهای غیرمعمول را تشخیص دهند و هشدارهای دقیق‌تری تولید کنند. این فناوری‌ها نسبت به سامانه‌های مبتنی بر قوانین ثابت عملکرد بهتری داشتند، زیرا می‌توانستند الگوهای جدید را نیز شناسایی کنند. با این حال، همچنان نقش اصلی تصمیم‌گیری بر عهده انسان باقی می‌ماند.

امروزه صنعت تلکام در حال حرکت به سمت نسل جدیدی از هوش مصنوعی است که فراتر از کشف عمل می‌کند. این فناوری‌ها قادرند نه‌تنها تهدید را شناسایی کنند، بلکه درباره نحوه واکنش نیز تصمیم بگیرند. به عبارت دیگر، نقش هوش مصنوعی از «تحلیلگر» به «عامل اجرایی» در حال تغییر است.

تصور کنید شبکه‌ای که میلیون‌ها رویداد را در هر ثانیه پردازش می‌کند، بتواند به‌صورت همزمان رفتار مشترکان، تجهیزات، الگوهای تماس، داده‌های سیگنالینگ، موقعیت‌های جغرافیایی و اطلاعات درآمدی را تحلیل کند. اگر گروهی از سیم‌کارت‌ها به‌طور ناگهانی الگوهای رفتاری مشابهی از خود نشان دهند، سیستم نه‌تنها این رفتار را شناسایی می‌کند، بلکه به‌طور خودکار ریسک را ارزیابی کرده و اقدامات مقابله‌ای مناسب را اجرا می‌کند.

در چنین سناریویی، دیگر نیازی به انتظار برای بررسی دستی وجود ندارد. شبکه می‌تواند خوشه‌های مشکوک را ایزوله کند، محدودیت‌های موقت اعمال کند یا سطح نظارت را افزایش دهد. این رویکرد می‌تواند زمان واکنش را از ساعت‌ها به چند ثانیه کاهش دهد.

اما اهمیت این تحول تنها در سرعت واکنش نیست. موضوع مهم‌تر این است که شبکه‌های خودمختار می‌توانند از هر حمله یاد بگیرند. هر عملیات کشف‌شده به داده آموزشی جدیدی برای سیستم تبدیل می‌شود. هر تلاش ناموفق مهاجمان باعث می‌شود الگوریتم‌ها درک عمیق‌تری از رفتارهای متقلبانه پیدا کنند. به این ترتیب، سیستم به‌طور مداوم تکامل می‌یابد و با تهدیدات جدید سازگار می‌شود.

واقعیت این است که مفهوم خودمختاری شبکه بدون خودمختاری در حوزه امنیت و مدیریت تقلب ناقص خواهد بود. شبکه‌ای که بتواند خرابی تجهیزات را تشخیص دهد اما نتواند به یک حمله تقلبی واکنش سریع نشان دهد، هنوز فاصله زیادی با مفهوم واقعی Autonomous Network دارد.

حمید کریمی

یکی از چالش‌های اصلی در کشف SIM Box Fraud این است که رفتارهای متقلبانه اغلب به‌صورت مستقیم قابل مشاهده نیستند. یک سیم‌کارت به‌تنهایی ممکن است کاملاً عادی به نظر برسد. یک تماس نیز ممکن است هیچ نشانه مشکوکی نداشته باشد. اما زمانی که هزاران رویداد مختلف در کنار یکدیگر تحلیل شوند، تصویر متفاوتی آشکار می‌شود.

برای مثال، ممکن است گروهی از سیم‌کارت‌ها الگوهای جابه‌جایی مشابهی داشته باشند. یا مجموعه‌ای از تجهیزات در نقاط مختلف شبکه به‌طور هماهنگ فعالیت کنند. یا ترافیک خاصی به‌صورت همزمان در چندین منطقه افزایش پیدا کند. این ارتباطات پنهان معمولاً از دید تحلیلگران انسانی دور می‌مانند، اما الگوریتم‌های هوش مصنوعی می‌توانند آن‌ها را شناسایی کنند.

این موضوع باعث می‌شود مفهوم مدیریت تقلب نیز تغییر کند. در گذشته، مدیریت تقلب یک واحد مستقل بود که پس از وقوع رویدادها وارد عمل می‌شد. اما در شبکه‌های خودمختار، مدیریت تقلب به بخشی از هوش شبکه تبدیل خواهد شد. همان‌طور که شبکه وضعیت سلامت تجهیزات را پایش می‌کند، وضعیت سلامت درآمدی و امنیتی خود را نیز به‌صورت مستمر ارزیابی خواهد کرد.

از سوی دیگر، مهاجمان نیز در حال استفاده از هوش مصنوعی هستند. عملیات‌های مدرن سیم‌باکس به‌طور فزاینده‌ای از اتوماسیون بهره می‌برند. آن‌ها رفتار مشترکان واقعی را تحلیل می‌کنند، الگوهای تشخیص اپراتورها را مطالعه می‌کنند و تلاش می‌کنند فعالیت‌های خود را به‌گونه‌ای تنظیم کنند که کمتر قابل شناسایی باشند. این موضوع باعث شده است که صنعت تلکام وارد مرحله جدیدی از رقابت شود؛ رقابتی که می‌توان آن را نبرد AI در برابر AI نامید.

در این نبرد، اپراتوری موفق خواهد بود که بتواند سریع‌تر یاد بگیرد و سریع‌تر واکنش نشان دهد. دیگر تعداد قوانین کشف تقلب یا تعداد تحلیلگران انسانی عامل اصلی موفقیت نخواهد بود. مزیت رقابتی در توانایی شبکه برای تحلیل داده‌ها، درک رفتارها و اجرای تصمیمات در زمان واقعی نهفته است.

همچنین باید توجه داشت که تأثیر SIM Box Fraud فراتر از از دست رفتن درآمد است. این نوع تقلب کیفیت داده‌های شبکه را نیز تحت تأثیر قرار می‌دهد. زمانی که حجم قابل توجهی از ترافیک توسط عملیات‌های متقلبانه تولید می‌شود، تحلیل‌های شبکه، برنامه‌ریزی ظرفیت، پیش‌بینی رفتار مشتریان و حتی تصمیمات سرمایه‌گذاری ممکن است بر اساس داده‌های مخدوش انجام شوند. به همین دلیل، مقابله با تقلب نه‌تنها برای حفاظت از درآمد، بلکه برای حفظ کیفیت تصمیم‌گیری در کل سازمان ضروری است.

شبکه‌های خودمختار آینده به داده‌های دقیق و قابل اعتماد وابسته خواهند بود. هرگونه آلودگی در داده‌ها می‌تواند به تصمیمات اشتباه منجر شود. بنابراین، مدیریت تقلب به بخشی جدایی‌ناپذیر از مدیریت کیفیت داده تبدیل خواهد شد. در واقع، محافظت از شبکه در برابر SIM Box Fraud به معنای محافظت از هوش تصمیم‌گیری سازمان نیز خواهد بود.

با گسترش فناوری‌هایی مانند 5G Standalone، Open RAN، Network Slicing و Cloud Native Networks، پیچیدگی شبکه‌ها افزایش خواهد یافت. در چنین محیطی، اتکای صرف به فرآیندهای دستی نه‌تنها ناکارآمد، بلکه غیرممکن خواهد بود. حجم داده‌ها و سرعت تغییرات به حدی خواهد رسید که هیچ تیم انسانی قادر به مدیریت کامل آن نخواهد بود.

به همین دلیل، آینده مدیریت تقلب به سمت سامانه‌های هوشمند، خودآموز و خودمختار حرکت می‌کند. این سامانه‌ها نه‌تنها وظیفه کشف تقلب را بر عهده خواهند داشت، بلکه به‌عنوان بخشی از چرخه حیات شبکه عمل خواهند کرد. آن‌ها همان‌گونه که شبکه را بهینه‌سازی می‌کنند، از درآمد نیز محافظت خواهند کرد.

در نهایت، پرسش اصلی دیگر این نیست که آیا اپراتورها می‌توانند SIM Box Fraud را کشف کنند یا خیر. اکثر اپراتورهای بزرگ امروزی از ابزارهای لازم برای کشف این نوع تقلب برخوردار هستند. پرسش واقعی این است که آیا می‌توانند سریع‌تر از مهاجمان واکنش نشان دهند. در دنیایی که تقلب با استفاده از اتوماسیون و هوش مصنوعی تکامل می‌یابد، زمان به مهم‌ترین عامل تبدیل شده است.

شبکه‌های خودمختار وعده می‌دهند که این شکاف زمانی را از بین ببرند. آن‌ها می‌توانند کشف، تحلیل و واکنش را در یک فرآیند یکپارچه ترکیب کنند و دفاعی پویا و مستمر در برابر تهدیدات ایجاد نمایند. شاید یکی از نخستین آزمون‌های واقعی موفقیت Autonomous Networks نه در مدیریت ترافیک یا کیفیت سرویس، بلکه در توانایی آن‌ها برای مقابله خودکار با SIM Box Fraud باشد.

اگر این چشم‌انداز محقق شود، نقش انسان نیز تغییر خواهد کرد. کارشناسان مدیریت تقلب به جای بررسی هشدارهای روزمره، بر طراحی استراتژی‌ها، آموزش مدل‌ها و تحلیل تهدیدات نوظهور تمرکز خواهند کرد. به عبارت دیگر، انسان‌ها از انجام فعالیت‌های تکراری فاصله گرفته و بر تصمیمات سطح بالا متمرکز خواهند شد.

در چنین آینده‌ای، موفق‌ترین اپراتورها الزاماً آن‌هایی نخواهند بود که بزرگ‌ترین تیم‌های مدیریت تقلب را دارند. بلکه اپراتورهایی موفق خواهند بود که هوشمندترین شبکه‌ها را در اختیار داشته باشند؛ شبکه‌هایی که قادرند خودشان فکر کنند، یاد بگیرند و از خود دفاع کنند. این همان نقطه‌ای است که در آن SIM Box Fraud از یک چالش درآمدی به معیاری برای سنجش بلوغ هوش مصنوعی و خودمختاری شبکه تبدیل می‌شود. و شاید بتوان گفت که آینده واقعی مدیریت تقلب در صنعت تلکام نه در تعداد هشدارها، بلکه در توانایی شبکه برای اقدام مستقل و هوشمندانه نهفته است.

آیا شبکه‌ای که قادر است به‌صورت خودکار ظرفیت خود را مدیریت کند و کیفیت سرویس را بهینه سازد، باید برای مقابله با یک عملیات تقلبی منتظر بررسی دستی کارشناسان بماند؟

Can an Autonomous Network Survive with Traditional SIM Box Detection?

Read More

بیشتر بدانید
تکنولوژیشناسایی تخلف
تیر 1, 1405 توسط حمید کریمی

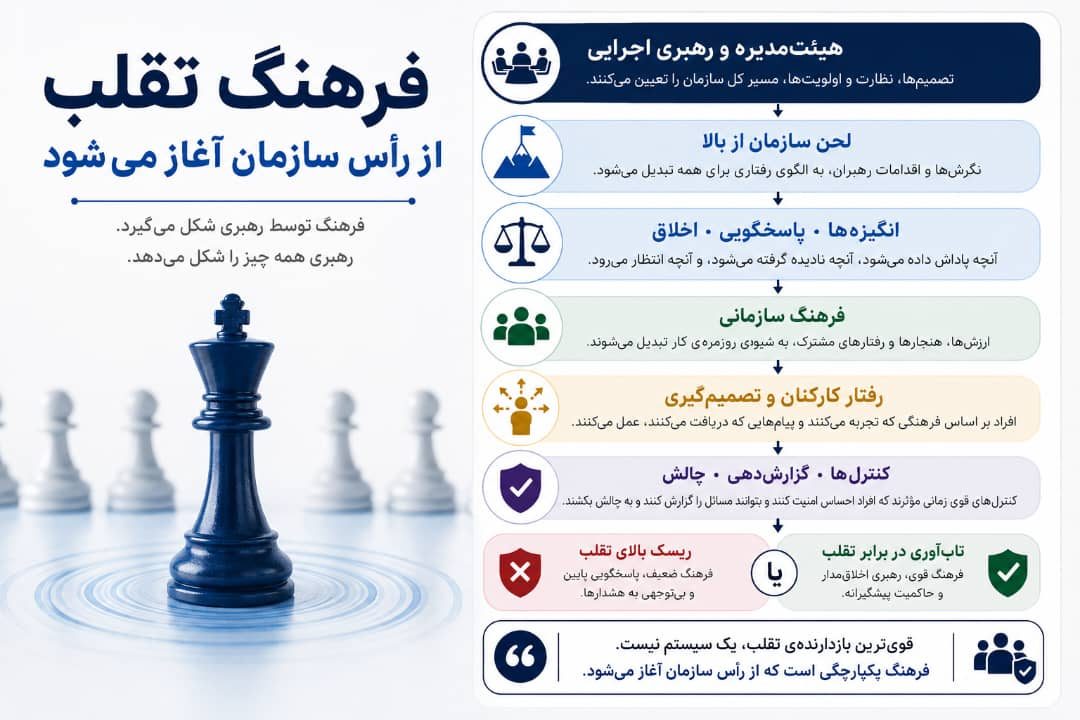
تخلف از فرهنگ سازمانی شروع می‌شود

فرهنگ سازمانی در بسیاری از شرکت‌ها به‌عنوان یک مفهوم نرم و غیرقابل‌اندازه‌گیری شناخته می‌شود، اما در حوزه مدیریت تقلب و حاکمیت سازمانی، فرهنگ یکی از مهم‌ترین عوامل تعیین‌کننده موفقیت یا شکست کنترل‌های ضدتقلب محسوب می‌شود. برخلاف تصور رایج، تقلب صرفاً نتیجه ضعف فرآیندها، نبود فناوری یا ناکارآمدی سیستم‌های کنترلی نیست. در بسیاری از پرونده‌های بزرگ مالی و سازمانی، ریشه اصلی وقوع تخلفات به فرهنگی بازمی‌گردد که در آن رفتارهای غیراخلاقی نادیده گرفته شده، مسئولیت‌پذیری کمرنگ بوده و مدیران ارشد پیام روشنی درباره اهمیت صداقت و شفافیت به کارکنان منتقل نکرده‌اند.

تقلب از سیستم‌ها شروع نمی‌شود؛ از فرهنگ سازمانی شروع می‌شود.

یکی از مهم‌ترین اصول در مدیریت ریسک و مبارزه با تقلب این است که فرهنگ تقلب از بالاترین سطح سازمان آغاز می‌شود. هیئت‌مدیره و مدیران ارشد نه‌تنها استراتژی و اهداف کسب‌وکار را تعیین می‌کنند، بلکه به‌صورت مستقیم یا غیرمستقیم مشخص می‌کنند چه رفتارهایی پذیرفته شده، چه رفتارهایی تشویق می‌شوند و چه اقداماتی با واکنش سازمان مواجه خواهند شد. کارکنان بیش از آنکه به سیاست‌ها و آیین‌نامه‌های مکتوب توجه کنند، رفتار واقعی مدیران را مشاهده می‌کنند. اگر مدیران ارشد در تصمیم‌گیری‌های خود اصول اخلاقی را رعایت کنند، نسبت به تخلفات حساس باشند و شفافیت را به‌عنوان یک ارزش سازمانی ترویج دهند، این رویکرد به تدریج در تمامی سطوح سازمان نفوذ می‌کند. در مقابل، اگر کارکنان مشاهده کنند که نتایج مالی صرف‌نظر از نحوه دستیابی به آن‌ها مهم‌ترین معیار ارزیابی است، احتمال شکل‌گیری رفتارهای پرخطر و غیراخلاقی افزایش می‌یابد.

مفهوم «Tone at the Top» یا لحن حاکم از سوی مدیریت ارشد، یکی از مهم‌ترین عوامل در شکل‌دهی فرهنگ ضدتقلب است. این مفهوم به نگرش، رفتار و تصمیمات رهبران سازمان اشاره دارد؛ تصمیماتی که به کارکنان نشان می‌دهد چه چیزی واقعاً اهمیت دارد. در سازمان‌هایی که مدیران ارشد به‌طور مداوم بر اهمیت صداقت، رعایت قوانین، مسئولیت‌پذیری و گزارش تخلفات تأکید می‌کنند، احتمال وقوع تقلب به شکل محسوسی کاهش می‌یابد. اما در سازمان‌هایی که فشار برای دستیابی به اهداف مالی کوتاه‌مدت بر ارزش‌های اخلاقی غلبه می‌کند، زمینه برای سوءاستفاده، دستکاری اطلاعات و تقلب فراهم می‌شود.

قوی‌ترین ابزار مقابله با تقلب یک نرم‌افزار نیست؛
یک فرهنگ مبتنی بر اعتماد، اخلاق و پاسخگویی است.

حمید کریمی

نظام‌های انگیزشی و ارزیابی عملکرد نیز نقش تعیین‌کننده‌ای در شکل‌گیری رفتار کارکنان دارند. هر سازمانی از طریق پاداش‌ها، ترفیع‌ها و معیارهای ارزیابی خود به کارکنان پیام می‌دهد که چه رفتارهایی ارزشمند تلقی می‌شوند. اگر تنها نتایج مالی مورد توجه قرار گیرند و شیوه دستیابی به آن نتایج نادیده گرفته شود، احتمال افزایش رفتارهای پرریسک بالا خواهد رفت. بسیاری از رسوایی‌های مالی بزرگ جهان زمانی رخ داده‌اند که کارکنان برای دستیابی به اهداف فروش یا سودآوری تحت فشار قرار گرفته و احساس کرده‌اند که موفقیت به هر قیمتی قابل قبول است. در مقابل، سازمان‌هایی که علاوه بر نتایج مالی، رفتارهای اخلاقی، رعایت قوانین و همکاری سازمانی را نیز در نظام ارزیابی خود لحاظ می‌کنند، محیط سالم‌تری برای فعالیت کارکنان ایجاد می‌کنند.

فرهنگ سازمانی در عمل مجموعه‌ای از ارزش‌ها، هنجارها و رفتارهایی است که به‌صورت روزمره در سازمان جریان دارد. این فرهنگ تعیین می‌کند که کارکنان در مواجهه با موقعیت‌های دشوار چگونه تصمیم‌گیری کنند، با تعارض منافع چگونه برخورد نمایند و در صورت مشاهده تخلف چه واکنشی نشان دهند. در یک فرهنگ سالم، کارکنان احساس می‌کنند که رعایت اصول اخلاقی بخشی از وظیفه حرفه‌ای آن‌هاست و تخلفات نباید نادیده گرفته شوند. در چنین محیطی، گزارش یک رفتار مشکوک اقدامی مسئولانه تلقی می‌شود، نه عملی که ممکن است برای گزارش‌دهنده پیامدهای منفی داشته باشد.

رفتار کارکنان و نحوه تصمیم‌گیری آن‌ها بازتاب مستقیمی از فرهنگی است که تجربه می‌کنند. حتی پیشرفته‌ترین سیستم‌های کنترلی نیز نمی‌توانند جایگزین فرهنگ مناسب شوند. کارکنانی که در محیطی مبتنی بر اعتماد، شفافیت و پاسخگویی فعالیت می‌کنند، احتمال کمتری دارد که در فعالیت‌های متقلبانه مشارکت کنند. در مقابل، محیط‌هایی که در آن‌ها بی‌اعتمادی، فشار بیش از حد و نبود عدالت حاکم است، می‌توانند زمینه‌ساز رفتارهای مخرب شوند. تصمیمات روزمره کارکنان اغلب تحت تأثیر سیگنال‌هایی است که از سوی مدیران و همکاران دریافت می‌کنند. اگر پیام سازمان این باشد که نتایج مهم‌تر از اصول هستند، احتمال بروز تخلف افزایش خواهد یافت.

یکی از عناصر حیاتی در پیشگیری از تقلب، وجود کنترل‌های مؤثر و امکان بیان آزادانه نگرانی‌هاست. کنترل‌های داخلی زمانی اثربخش هستند که کارکنان احساس امنیت کنند و بتوانند بدون ترس از تلافی یا برخورد منفی، مسائل مشکوک را گزارش دهند. ایجاد کانال‌های گزارش‌دهی محرمانه، حمایت از افشاگران و رسیدگی جدی به گزارش‌های تخلف از جمله اقداماتی است که می‌تواند فرهنگ پاسخگویی را تقویت کند. در بسیاری از پرونده‌های تقلب، نشانه‌های هشداردهنده مدت‌ها قبل از کشف رسمی وجود داشته‌اند، اما کارکنان به دلیل ترس یا بی‌اعتمادی، آن‌ها را گزارش نکرده‌اند.

در دنیای امروز که سازمان‌ها به طور فزاینده‌ای به فناوری‌های پیشرفته، هوش مصنوعی و تحلیل داده متکی هستند، اهمیت فرهنگ ضدتقلب کاهش نیافته بلکه بیشتر شده است. فناوری می‌تواند رفتارهای غیرعادی را شناسایی کند، الگوهای مشکوک را کشف نماید و هشدارهای لازم را صادر کند، اما تصمیم‌گیری نهایی و نحوه واکنش سازمان همچنان به انسان‌ها وابسته است. حتی پیشرفته‌ترین سامانه‌های کشف تقلب نیز در سازمانی که فرهنگ پاسخگویی ضعیفی دارد، اثربخشی محدودی خواهند داشت. از سوی دیگر، سازمانی با فرهنگ قوی می‌تواند از فناوری به‌عنوان ابزاری برای تقویت کنترل‌ها و افزایش شفافیت استفاده کند.

رهبران سازمانی باید درک کنند که فرهنگ ضدتقلب یک پروژه کوتاه‌مدت یا یک برنامه آموزشی مقطعی نیست. این فرهنگ باید در تمامی فرآیندهای سازمانی، از استخدام و آموزش گرفته تا ارزیابی عملکرد و توسعه رهبری، نهادینه شود. انتخاب مدیران بر اساس شایستگی‌های اخلاقی، آموزش مستمر کارکنان درباره ریسک‌های تقلب، برگزاری دوره‌های آگاهی‌بخشی و پایش مستمر شاخص‌های فرهنگی از جمله اقداماتی هستند که می‌توانند به تقویت این فرهنگ کمک کنند.

فرهنگ ضدتقلب از هیئت‌مدیره آغاز می‌شود، در تصمیمات مدیران شکل می‌گیرد و در رفتار روزمره کارکنان نمایان می‌شود.

تجربه سازمان‌های موفق نشان می‌دهد که فرهنگ قوی ضدتقلب نه‌تنها احتمال وقوع تخلفات را کاهش می‌دهد، بلکه مزایای گسترده‌تری نیز به همراه دارد. چنین سازمان‌هایی معمولاً از سطح بالاتری از اعتماد کارکنان، رضایت مشتریان، اعتبار برند و پایداری کسب‌وکار برخوردار هستند. سرمایه‌گذاران و نهادهای نظارتی نیز تمایل بیشتری به همکاری با سازمان‌هایی دارند که تعهد خود را به اصول اخلاقی و حاکمیت شرکتی نشان می‌دهند.

در مقابل، ضعف فرهنگی می‌تواند پیامدهای گسترده‌ای داشته باشد. نادیده گرفتن نشانه‌های هشداردهنده، نبود مسئولیت‌پذیری، تمرکز افراطی بر نتایج کوتاه‌مدت و بی‌توجهی به اصول اخلاقی، احتمال وقوع تقلب را افزایش می‌دهد. چنین شرایطی نه‌تنها منجر به زیان‌های مالی می‌شود، بلکه می‌تواند اعتبار سازمان را برای سال‌ها تحت تأثیر قرار دهد. در بسیاری از موارد، خسارت ناشی از از دست رفتن اعتماد مشتریان و سهامداران بسیار بیشتر از زیان مستقیم مالی ناشی از تقلب است.

در نهایت، مؤثرترین ابزار مقابله با تقلب نه یک نرم‌افزار، نه یک الگوریتم هوش مصنوعی و نه یک فرآیند کنترلی پیچیده است. مؤثرترین ابزار، فرهنگی است که از بالاترین سطح سازمان آغاز می‌شود و در تمامی سطوح آن جریان می‌یابد. سازمان‌هایی که رهبران آن‌ها الگوی صداقت، مسئولیت‌پذیری و شفافیت هستند، محیطی ایجاد می‌کنند که در آن تقلب فرصت رشد پیدا نمی‌کند. در چنین سازمان‌هایی، کنترل‌ها اثربخش‌تر، کارکنان متعهدتر و اعتماد ذی‌نفعان پایدارتر خواهد بود. فرهنگ درست، اولین و قدرتمندترین خط دفاعی در برابر تقلب است؛ خط دفاعی که هر روز و در هر تصمیم سازمانی شکل می‌گیرد و تقویت می‌شود.

بیشتر بدانید
تکنولوژیشناسایی تخلف
بهمن 24, 1404 توسط حمید کریمی

تحول تقلب در صنعت تلکام: چرا SIM Box Fraud وارد مرحله‌ای ساختاری شده است؟

تحول تقلب در صنعت تلکام: چرا SIM Box Fraud وارد مرحله‌ای ساختاری شده است؟

در سال‌های اخیر، آمارهای رسمی منتشرشده از سوی نهادهای تنظیم‌گر مخابراتی در نقاط مختلف جهان نشان می‌دهد که میلیون‌ها سیم‌کارت به دلیل ظن تقلب یا سوءاستفاده مسدود شده‌اند. حجم بالای گزارش‌های مردمی و کشف شبکه‌های سازمان‌یافته با گردش مالی ده‌ها میلیون دلاری، یک پیام روشن دارد:
تقلب در صنعت مخابرات دیگر پدیده‌ای حاشیه‌ای یا موردی نیست؛ بلکه به یک مسئله ساختاری و سیستماتیک تبدیل شده است.

در قلب این تحول، یکی از پیچیده‌ترین و پویاترین اشکال تقلب قرار دارد: SIM Box Fraud یا همان Bypass Fraud.

SIM Box Fraud: از عملیات دستی تا زیرساخت‌های خودکار

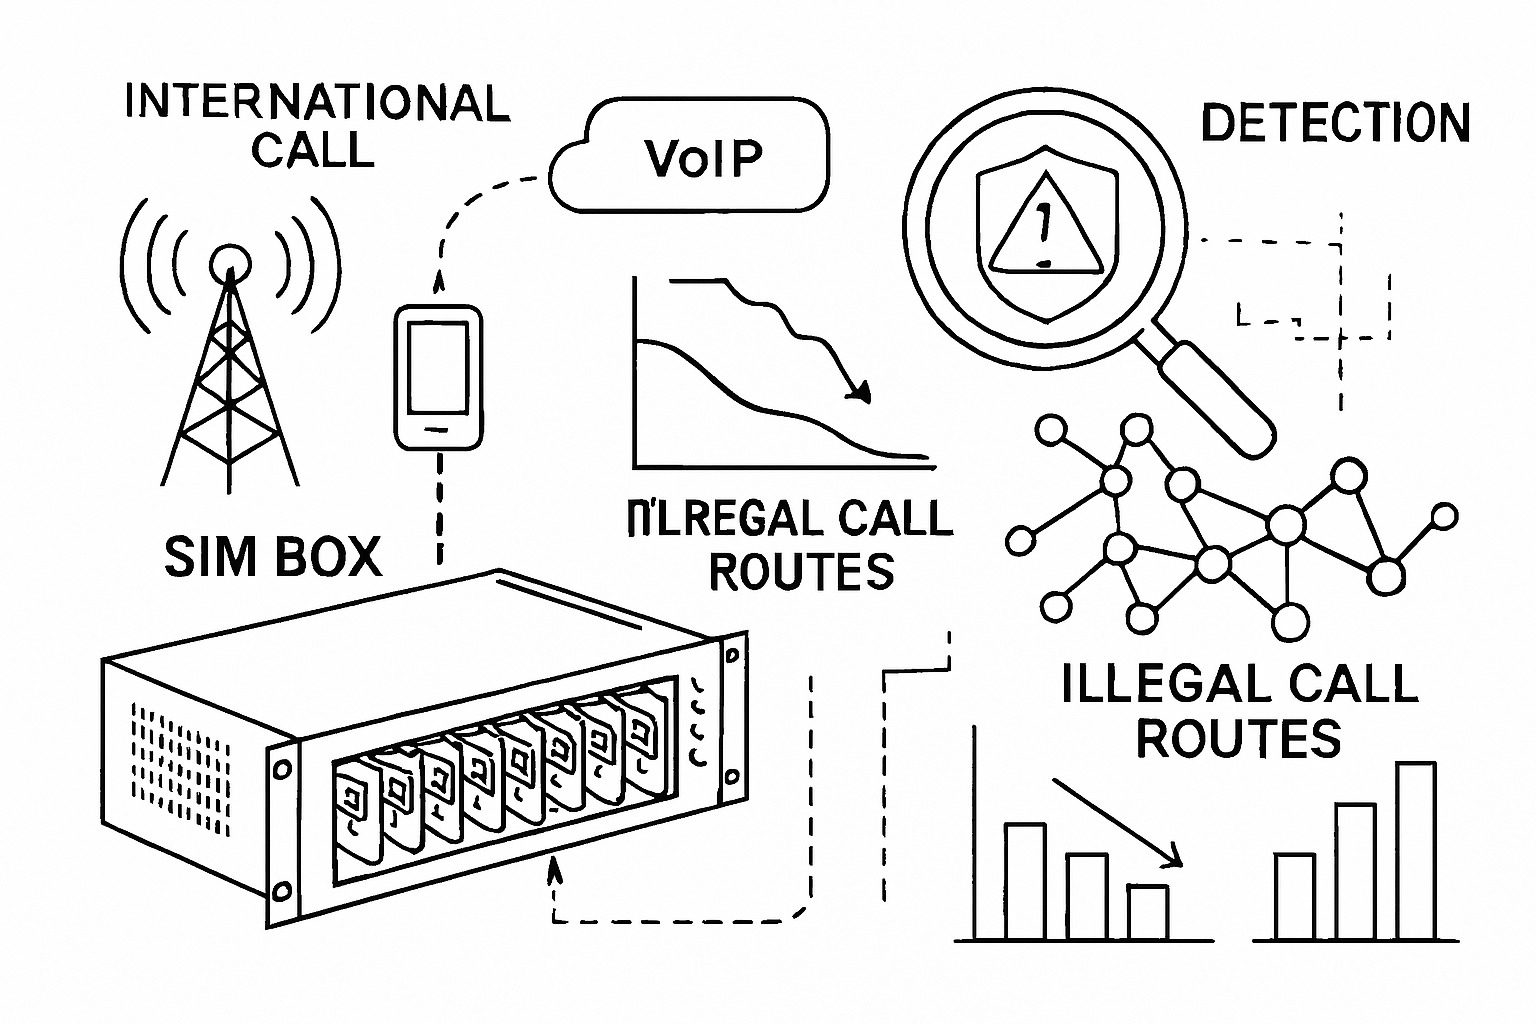
SIM Box Fraud در ساده‌ترین تعریف، روشی برای دور زدن تعرفه‌های تماس بین‌الملل است. در این مدل، تماس‌های بین‌المللی از طریق بسترهای VoIP دریافت شده و با استفاده از دستگاه‌های موسوم به SIM Box که حاوی صدها یا هزاران سیم‌کارت فعال هستند، به تماس محلی تبدیل می‌شوند. نتیجه این فرآیند، حذف هزینه‌های قانونی ترمینیشن بین‌الملل و ایجاد زیان مستقیم برای اپراتورها و دولت‌هاست.

اما آنچه امروز این پدیده را نگران‌کننده کرده، مقیاس و سطح اتوماسیون آن است.

شبکه‌های مدرن SIM Box:

  • به‌صورت خودکار سیم‌کارت‌ها را چرخش می‌دهند (SIM Rotation)
  • از الگوریتم‌های توزیع ترافیک برای جلوگیری از شناسایی استفاده می‌کنند
  • از پیام‌رسان‌های رمزنگاری‌شده برای هماهنگی بهره می‌برند
  • رفتار خود را بر اساس الگوهای کشف اپراتورها تطبیق می‌دهند

تقلب دیگر توسط افراد با تجهیزات ساده انجام نمی‌شود؛ بلکه توسط زیرساخت‌هایی نیمه‌صنعتی، سازمان‌یافته و داده‌محور اداره می‌شود.
حمید کریمی

چرا رویکردهای سنتی کشف تقلب کارایی خود را از دست داده‌اند؟

اکثر سیستم‌های مدیریت تقلب (Fraud Management Systems) هنوز بر چرخه‌ای کلاسیک متکی هستند:

تشخیص → هشدار → بررسی انسانی → اقدام

این مدل زمانی مؤثر بود که تقلب به‌صورت کند و محدود رخ می‌داد. اما در شرایط فعلی که الگوهای تقلب ظرف چند دقیقه تغییر می‌کنند، این رویکرد دچار تأخیر ساختاری است.

چالش‌های اصلی عبارت‌اند از:

  • Latency در تصمیم‌گیری: زمان بین تولید هشدار و اقدام عملیاتی.
  • وابستگی بیش‌ازحد به Rule-Based Detection: قوانینی که به‌سرعت توسط متقلبان مهندسی معکوس می‌شوند.
  • فقدان تحلیل رفتاری خوشه‌ای: تمرکز بر سیم‌کارت منفرد به‌جای تحلیل رفتار شبکه‌ای.
  • نبود اختیار اجرایی خودکار: نیاز به تأیید انسانی حتی در سناریوهای با ریسک بالا.

در محیطی که متقلبان از اسکریپت‌های خودکار و زیرساخت‌های مقیاس‌پذیر استفاده می‌کنند، دفاع ایستا محکوم به عقب‌ماندن است.

تغییر پارادایم: از تحلیل پسینی به مداخله پیش‌دستانه

تحول واقعی در مدیریت SIM Box Fraud زمانی آغاز شد که رویکرد «تحلیل صرف» جای خود را به «تصمیم‌گیری عملیاتی بلادرنگ» داد.

نسل جدید سیستم‌های ضدتقلب بر سه محور کلیدی استوار است:

  1. تحلیل رفتاری هم‌بسته (Correlated Behaviour Analytics)

به‌جای بررسی هر سیم‌کارت به‌صورت مستقل، سیستم‌های پیشرفته به دنبال الگوهای هماهنگ هستند:

  • فعال‌سازی هم‌زمان چندین سیم‌کارت
  • الگوی تماس یکسان در بازه‌های زمانی مشابه
  • همپوشانی مکانی غیرطبیعی
  • مصرف غیرمعمول منابع شبکه

وقتی صدها سیم‌کارت رفتاری شبیه به یک موجود واحد از خود نشان می‌دهند، سیستم باید آن را به‌عنوان یک خوشه تقلبی شناسایی کند، نه مجموعه‌ای از موارد منفرد.

  1. یکپارچگی بین‌سازمانی داده‌ها

تجربه جهانی نشان داده است که تبادل سیگنال‌های ریسک میان اپراتورها، بانک‌ها و نهادهای تنظیم‌گر، نرخ موفقیت تقلب را به‌طور چشمگیری کاهش می‌دهد. هشدارهای زودهنگام، مسدودسازی پیش‌گیرانه و رد تراکنش‌های مشکوک پیش از تکمیل، تأثیر بسیار بیشتری از تحقیقات پس از وقوع دارند.

  1. سیستم‌های Agentic و خوداقدام (Autonomous Response Systems)

رویکرد Agentic به این معناست که سیستم تنها هشدار تولید نمی‌کند؛ بلکه در شرایط تعریف‌شده، اقدام نیز می‌کند:

  • ایزوله‌سازی خوشه سیم‌کارت‌ها
  • کاهش سقف تماس یا محدودسازی موقت
  • تعلیق هوشمند تا زمان بررسی تکمیلی

این رویکرد جایگزین نیروی انسانی نیست، بلکه اختیار اجرای لحظه‌ای را در شرایط بحرانی به سیستم می‌دهد؛ جایی که هر دقیقه تأخیر می‌تواند به زیان قابل‌توجهی منجر شود.

SIM Box Fraud در عصر 5G و IoT: ریسک‌های نوظهور

با گسترش 5G، افزایش تعداد دستگاه‌های متصل و رشد ارتباطات M2M، سطح حمله نیز گسترده‌تر شده است. اگرچه SIM Box به‌طور سنتی با ترافیک صوتی مرتبط است، اما در آینده می‌تواند به اشکال زیر تحول یابد:

  • سوءاستفاده از سیم‌کارت‌های دیتا
  • ترکیب VoIP و پیام‌رسانی انبوه
  • بهره‌برداری از هویت‌های دیجیتال ضعیف

در چنین شرایطی، سیستم‌های تقلب باید بیشتر شبیه «سیستم ایمنی بدن» عمل کنند تا «داشبورد نظارتی». یعنی:

  • کشف الگوهای غیرطبیعی پیش از ایجاد آسیب گسترده
  • واکنش سریع بدون وابستگی کامل به مداخله انسانی
  • یادگیری مستمر از الگوهای جدید

پرسش‌های کلیدی برای مدیران Revenue Assurance و Fraud Management

در شرایط کنونی، مدیران حوزه تضمین درآمد و مدیریت تقلب باید از خود بپرسند:

  • آیا معماری کشف تقلب ما مبتنی بر تحلیل رفتاری شبکه‌ای است یا قوانین ایستا؟
  • آیا سیستم ما قادر به شناسایی خوشه‌های هماهنگ SIM Box در لحظه است؟
  • آیا فرآیندهای اجرایی ما امکان اقدام خودکار در سناریوهای پرریسک را دارند؟
  • چه میزان از داده‌های بین‌سازمانی در مدل تصمیم‌گیری ما لحاظ می‌شود؟
  • زمان میانگین بین کشف و اقدام (Time to Containment) چقدر است؟

این پرسش‌ها دیگر به آینده تعلق ندارند؛ بلکه معیار آمادگی امروز سازمان‌ها هستند.

صنعت تلکام وارد مرحله‌ای شده که در آن «تماشای تقلب» کافی نیست.
سرعت، مقیاس و اتوماسیون شبکه‌های SIM Box ایجاب می‌کند که سیستم‌های دفاعی نیز هوشمند، یکپارچه و خوداقدام باشند.

سازمان‌هایی که همچنان به مدل‌های تأخیری و واکنشی متکی هستند، با شکاف فزاینده‌ای میان سرعت حمله و سرعت پاسخ مواجه خواهند شد. در مقابل، اپراتورها و ارائه‌دهندگان راهکار که معماری‌های داده‌محور، هم‌بسته و بلادرنگ را پیاده‌سازی کرده‌اند، می‌توانند:

  • زیان درآمدی را به‌طور معناداری کاهش دهند
  • کیفیت شبکه را حفظ کنند
  • ریسک‌های امنیتی را مهار نمایند
  • و اعتماد مشترکان و نهادهای تنظیم‌گر را تقویت کنند

پرسش نهایی این است:

استراتژی SIM شما برای سال‌های پیش رو تا چه اندازه خودکار، هم‌بسته و تصمیم‌محور است؟

عصر سیستم‌هایی که تنها هشدار می‌دهند رو به پایان است.
عصر سیستم‌هایی که اقدام می‌کنند، آغاز شده است.

بیشتر بدانید
تکنولوژیدیجیتال
آذر 28, 1404 توسط حمید کریمی

چرا رقابت روی سیم‌کارت دائمی در سال‌های اخیر شدیدتر شده؟

بازار تلفن همراه ایران در سال‌های اخیر وارد مرحله اشباع شده است. با عبور ضریب نفوذ موبایل از ۱۸۰ درصد، اپراتورها دیگر امکان رشد چشمگیر از طریق فروش سیم‌کارت جدید ندارند. در این شرایط، تمرکز اصلی ایرانسل و همراه اول به سمت افزایش تعداد مشترکین سیم‌کارت دائمی تغییر کرده است؛ بخشی از بازار که سودآوری، پایداری درآمد و وفاداری بالاتری دارد.


وضعیت بازار موبایل ایران در یک نگاه

بر اساس گزارش‌های رسمی سازمان تنظیم مقررات و ارتباطات رادیویی، ساختار بازار موبایل ایران به شکل زیر است:

  • بیش از ۲۰۷ میلیون سیم‌کارت واگذار شده
  • حدود ۱۵۴ میلیون سیم‌کارت فعال
  • ضریب نفوذ بالاتر از ۱۸۰ درصد

 این آمار نشان می‌دهد بازار از نظر تعداد سیم‌کارت تقریباً اشباع شده و رقابت وارد فاز جدیدی شده است.

سهم اپراتورها از بازار مشترکین تلفن همراه

سهم همراه اول از بازار موبایل ایران

همراه اول با در اختیار داشتن حدود ۵۳ تا ۵۴ درصد از مشترکین فعال، همچنان بزرگ‌ترین اپراتور کشور محسوب می‌شود. این اپراتور به‌صورت سنتی بیشترین سهم را در بازار سیم‌کارت‌های دائمی داشته و بخش قابل‌توجهی از درآمد پایدار بازار را تأمین می‌کند.

سهم ایرانسل از بازار موبایل ایران

ایرانسل با سهمی در حدود ۴۲ تا ۴۳ درصد، دومین اپراتور بزرگ کشور است. اگرچه ایرانسل فعالیت خود را با تمرکز بر سیم‌کارت اعتباری آغاز کرد، اما در سال‌های اخیر سرمایه‌گذاری گسترده‌ای برای توسعه بازار دائمی انجام داده است.


آمار مشترکین دائمی و اعتباری در ایران

تعداد خطوط دائمی فعال

بر اساس آخرین داده‌های رگولاتوری:

  • حدود ۳۵ میلیون سیم‌کارت دائمی فعال در کشور وجود دارد
  • این رقم کمتر از ۲۵ درصد کل خطوط فعال را شامل می‌شود

تعداد خطوط اعتباری فعال

در مقابل:

  • بیش از ۱۱۹ میلیون سیم‌کارت اعتباری فعال در شبکه اپراتورها وجود دارد
  • بازار موبایل ایران همچنان ماهیتی عمدتاً اعتباری دارد

همین عدم توازن، مهم‌ترین انگیزه اپراتورها برای تمرکز بر افزایش مشترکین دائمی است.

چرا اپراتورها به دنبال افزایش مشترکین سیم‌کارت دائمی هستند؟

درآمد پایدار و قابل پیش‌بینی

مشترکین دائمی به‌صورت ماهانه صورتحساب دریافت می‌کنند. این مدل درآمدی:

  • نوسان درآمد اپراتورها را کاهش می‌دهد
  • امکان برنامه‌ریزی مالی دقیق‌تر را فراهم می‌کند
  • ریسک وابستگی به خرید شارژ را از بین می‌برد

در شرایط تورمی و اقتصادی فعلی، درآمد پایدار یک مزیت راهبردی برای اپراتورهاست.


افزایش متوسط درآمد ماهانه (ARPU)

ARPU یا متوسط درآمد ماهانه از هر مشترک در خطوط دائمی:

  • بالاتر از مشترکین اعتباری است
  • مصرف دیتای بیشتری دارد
  • بسته‌های ترکیبی و خدمات ارزش افزوده بیشتری استفاده می‌کند

افزایش سهم مشترکین دائمی، یکی از مؤثرترین روش‌های افزایش درآمد بدون افزایش مستقیم تعرفه‌هاست.


کاهش نرخ ریزش مشترکین (Churn Rate)

مشترکین دائمی معمولاً:

  • وفاداری بیشتری دارند
  • کمتر اپراتور خود را تغییر می‌دهند
  • هزینه جابه‌جایی بالاتری متحمل می‌شوند

این موضوع باعث کاهش هزینه‌های بازاریابی و جذب مجدد مشترک برای اپراتورها می‌شود.


توجیه اقتصادی توسعه 4G و 5G

توسعه نسل‌های جدید شبکه نیازمند:

  • سرمایه‌گذاری سنگین
  • بازگشت سرمایه بلندمدت
  • مشترکینی با مصرف دیتای بالا

مشترکین دائمی بهترین گزینه برای بازگشت سرمایه در پروژه‌های 4G پیشرفته و 5G هستند.

رقابت ایرانسل و همراه اول برای افزایش مشترکین سیم‌کارت دائمی، نتیجه مستقیم:

  • اشباع بازار موبایل
  • نیاز به درآمد پایدار
  • هزینه بالای توسعه شبکه‌های نسل جدید

است.
در سال‌های آینده، موفقیت اپراتورها نه به تعداد سیم‌کارت‌های فروخته‌شده، بلکه به ارزش اقتصادی هر مشترک دائمی وابسته خواهد بود.

حمید کریمی

استراتژی‌های ایرانسل و همراه اول برای جذب مشترک دائمی

طرح‌های تبدیل اعتباری به دائمی

هر دو اپراتور با ارائه:

  • تخفیف در هزینه تبدیل
  • بسته‌های تشویقی دیتا
  • مزایای بلندمدت

در تلاش‌اند کاربران اعتباری را به دائمی تبدیل کنند.


فروش گوشی با سیم‌کارت دائمی

یکی از ابزارهای اصلی رقابت:

  • فروش اقساطی گوشی هوشمند
  • اتصال فروش دستگاه به اشتراک دائمی
  • افزایش وابستگی و وفاداری مشترک


بسته‌های اختصاصی مشترکین دائمی

اپراتورها برای خطوط دائمی:

  • اینترنت بیشتر
  • قیمت مؤثر کمتر
  • خدمات اختصاصی و پشتیبانی ویژه

در نظر می‌گیرند تا جذابیت این نوع سیم‌کارت را افزایش دهند.


آینده رقابت اپراتورها در بازار سیم‌کارت دائمی

با توجه به اشباع بازار، انتظار می‌رود:

  • رقابت بر سر کیفیت مشترک جایگزین رقابت بر سر تعداد سیم‌کارت شود
  • تمرکز اپراتورها بر افزایش سهم مشترکین دائمی ادامه پیدا کند
  • مدل‌های درآمدی پایدار نقش کلیدی‌تری در بقای اپراتورها ایفا کنند
بیشتر بدانید
تکنولوژی
آبان 30, 1404 توسط حمید کریمی

شرکتها و راهکارهای کشف تخلف

تقلب سیم‌باکس یکی از جدی‌ترین تهدیدها در صنعت مخابرات است که سالانه میلیاردها دلار خسارت مالی به اپراتورها وارد می‌کند. این نوع تقلب با استفاده از دستگاه‌های سیم‌باکس، تماس‌های بین‌المللی را از طریق سیم‌کارت‌های محلی منتقل می‌کند تا هزینه‌های ترمینیشن دور زده شود. نتیجه آن کاهش درآمد، افت کیفیت تماس‌ها و مشکلات قانونی است.

در سال‌های اخیر، شرکت‌های متعددی در سطح جهان راهکارهای تخصصی برای شناسایی و مقابله با این نوع تقلب ارائه کرده‌اند. این مقاله به معرفی مهم‌ترین شرکت‌ها، فناوری‌های مورد استفاده و مقایسه رویکردهای آن‌ها می‌پردازد.


شرکت‌های پیشرو در مقابله با SIMBOX Fraud

Subex

  • رویکرد: تحلیل مبتنی بر هوش مصنوعی و یادگیری ماشین
  • ویژگی‌ها: اثرانگشت ترافیک صوتی، تحلیل موقعیت جغرافیایی، واکنش خودکار
  • مزایا: حضور جهانی و ادغام با مدیریت درآمد
  • چالش‌ها: نیاز به سفارشی‌سازی برای اپراتورهای کوچک

Synaptique

  • رویکرد: تحلیل رفتاری و مدل‌سازی پیش‌بینانه
  • ویژگی‌ها: تحلیل الگوهای تماس در لحظه، پیش‌بینی تقلب، گردش‌کار خودکار
  • مزایا: نوآوری پیشرفته در حوزه هوش مصنوعی
  • چالش‌ها: حضور محدود جهانی

Infosys BPM

  • رویکرد: ادغام مدیریت تقلب با سیستم‌های سازمانی
  • ویژگی‌ها: تحلیل CDR، گزارش‌های سفارشی، بررسی زیان‌های تقلب
  • مزایا: مقیاس‌پذیری بالا و پشتوانه Infosys
  • چالش‌ها: تمرکز بیشتر بر سازمان‌های بزرگ

Araxxe

  • رویکرد: تولید تماس‌های آزمایشی و ممیزی صورتحساب
  • ویژگی‌ها: کمپین‌های تماس بین‌المللی، شناسایی سیم‌باکس، صحت‌سنجی صورتحساب
  • مزایا: اعتبار مستقل و همکاری با نهادهای نظارتی
  • چالش‌ها: وابستگی زیاد به تست تماس‌ها

LATRO

  • رویکرد: ترکیب تماس‌های آزمایشی، تحلیل داده و اطلاعات میدانی
  • ویژگی‌ها: پایگاه داده تقلب، ابزارهای پایش لحظه‌ای
  • مزایا: تخصص در بازارهای نوظهور
  • چالش‌ها: نیازمند همکاری فعال اپراتورها

Mobileum

  • رویکرد: تحلیل کلان‌داده و یادگیری ماشین
  • ویژگی‌ها: پلتفرم جامع مدیریت تقلب، تشخیص تقلب رومینگ، ادغام با مدیریت درآمد
  • مزایا: مجموعه کامل راهکارها
  • چالش‌ها: پیچیدگی در پیاده‌سازی برای اپراتورهای کوچک

BICS

  • رویکرد: پایش تقلب در سطح شبکه جهانی
  • ویژگی‌ها: نظارت بر ترافیک بین‌المللی، شناسایی سیم‌باکس از طریق الگوهای ترافیکی
  • مزایا: دسترسی گسترده به شبکه جهانی
  • چالش‌ها: تمرکز بیشتر بر اپراتورهای عمده‌فروش


مقایسه رویکردها

شرکت

رویکرد اصلی

مزایا

چالش‌ها

Subex

هوش مصنوعی

حضور جهانی

نیاز به سفارشی‌سازی

Synaptique

یادگیری ماشین

نوآوری پیشرفته

حضور محدود

Infosys BPM

ادغام سازمانی

مقیاس‌پذیری بالا

تمرکز بر سازمان‌های بزرگ

Araxxe

تماس آزمایشی

اعتبار مستقل

وابستگی به تست‌ها

LATRO

مدل ترکیبی

تخصص در بازارهای نوظهور

نیاز به همکاری اپراتور

Mobileum

کلان‌داده و ML

مجموعه جامع

پیچیدگی پیاده‌سازی

BICS

پایش شبکه جهانی

دسترسی گسترده

تمرکز بر عمده‌فروشی


روندهای نوظهور

  • غلبه هوش مصنوعی و یادگیری ماشین در شناسایی الگوهای تقلب
  • مدل‌های ترکیبی (تست تماس + تحلیل داده)
  • راهکارهای ابری برای مقیاس‌پذیری و کاهش هزینه
  • همکاری با نهادهای نظارتی برای افزایش اعتبار و کارایی


مطالعات موردی

  • Subex در آفریقا توانست میزان تقلب سیم‌باکس را تا ۴۰٪ کاهش دهد.
  • Araxxe در اروپا با کمپین‌های تماس آزمایشی الگوهای جدید تقلب را شناسایی کرد.
  • LATRO در خاورمیانه پایگاه داده‌ای از شماره‌های مشکوک ایجاد کرد که به کاهش سریع تقلب منجر شد.

مقابله با تقلب سیم‌باکس یک تلاش جهانی و چندلایه است. هر یک از شرکت‌های معرفی‌شده رویکرد خاصی دارند؛ از تحلیل‌های مبتنی بر هوش مصنوعی گرفته تا کمپین‌های تماس آزمایشی. انتخاب بهترین راهکار برای اپراتورها به اندازه شبکه، بودجه و شرایط قانونی بستگی دارد.در نهایت، تشخیص تقلب سیم‌باکس به سرعت در حال تحول است و همکاری میان اپراتورها، شرکت‌های فناوری و نهادهای نظارتی کلید موفقیت در این حوزه خواهد بود.

چالش‌های آینده و چشم‌انداز

پدیده سیم‌باکس بای‌پس، علی‌رغم پیشرفت‌های چشمگیر در حوزه کشف و مقابله، همچنان یکی از پیچیده‌ترین چالش‌های صنعت تلکام است. با تغییرات سریع در فناوری‌های ارتباطی، ظهور سرویس‌های جدید و تحول در رفتار کاربران، آینده مبارزه با این نوع تقلب نیز با موانع و فرصت‌های تازه‌ای همراه خواهد بود.

۱. پیچیدگی روزافزون تقلب‌ها

متقلبان همواره در تلاش‌اند روش‌های تازه‌ای برای دور زدن مکانیزم‌های امنیتی اپراتورها بیابند. در گذشته، سیم‌باکس‌ها با الگوهای ساده و قابل‌تشخیص فعالیت می‌کردند، اما امروز از الگوریتم‌های تغییر مسیر پویا، جعل شماره‌های معتبر و حتی رمزگذاری ترافیک VoIP استفاده می‌شود. این روند باعث می‌شود شناسایی مسیرهای غیرقانونی سخت‌تر و نیازمند ابزارهای پیشرفته‌تر باشد.

۲. تغییرات در مدل‌های تجاری مخابرات

گسترش پیام‌رسان‌های اینترنتی مانند واتساپ، تلگرام و سیگنال باعث کاهش بخشی از درآمد تماس‌های بین‌المللی اپراتورها شده است. این تغییر، اهمیت کشف سیم‌باکس را دوچندان می‌کند، زیرا سهم باقی‌مانده از تماس‌های سنتی، حیاتی‌تر است. اپراتورها در آینده ناچارند میان سرمایه‌گذاری در سرویس‌های دیجیتال نوین و مقابله با تقلب‌های سنتی توازن ایجاد کنند.

۳. چالش‌های مقرراتی و همکاری بین‌المللی

سیم‌باکس‌ها ذاتاً ماهیتی فرامرزی دارند. تماس ممکن است در یک کشور مبدأ آغاز شود، از طریق کشوری دیگر بای‌پس شود و در مقصد تحویل داده شود. این زنجیره پیچیده، نیازمند همکاری نهادهای رگولاتوری بین‌المللی است. با این حال، تفاوت در قوانین ملی، سطح بلوغ فنی و حتی ملاحظات سیاسی، مانع شکل‌گیری یک چارچوب جهانی مؤثر می‌شود. در آینده، یکی از بزرگ‌ترین چالش‌ها، ایجاد استانداردهای جهانی برای مبارزه با سیم‌باکس خواهد بود.

۴. ضرورت تحول دیجیتال در اپراتورها

اپراتورهایی که هنوز به روش‌های سنتی متکی هستند، در مقابل سیم‌باکس‌ها آسیب‌پذیرترند. آینده این حوزه به میزان توانایی اپراتورها در دیجیتالی‌سازی فرآیندها و بهره‌گیری از فناوری‌های نوینی چون یادگیری ماشین، تحلیل داده‌های حجیم، و بلاک‌چین بستگی دارد. به عنوان نمونه، بلاک‌چین می‌تواند در ایجاد شفافیت و غیرقابل‌دستکاری بودن رکوردهای تماس نقش کلیدی ایفا کند.

۵. هزینه‌های فزاینده و بازگشت سرمایه

یکی از چالش‌های اساسی برای اپراتورها، محاسبه هزینه-فایده سرمایه‌گذاری در ابزارهای ضدتقلب است. بسیاری از اپراتورهای کوچک و متوسط در کشورهای در حال توسعه توان مالی لازم برای خرید سیستم‌های پیشرفته را ندارند. بنابراین، آینده این حوزه نیازمند مدل‌های اقتصادی جدید مانند سرویس‌های مبتنی بر Cloud و SaaS خواهد بود تا اپراتورها بتوانند با هزینه کمتر به فناوری‌های پیشرفته دسترسی داشته باشند.

۶. تهدیدات امنیتی گسترده‌تر

سیم‌باکس‌ها تنها یک شکل از تقلب نیستند. با افزایش یکپارچگی شبکه‌ها، مهاجمان می‌توانند از مسیرهای بای‌پس به‌عنوان بستری برای حملات پیچیده‌تر مانند شنود غیرمجاز، حملات DoS یا تزریق بدافزار در شبکه‌های VoIP استفاده کنند. آینده مبارزه با سیم‌باکس باید به‌صورت یکپارچه در چارچوب امنیت سایبری جامع شبکه‌های 5G و 6G دیده شود.

۷. چشم‌انداز آینده

با توجه به روندهای موجود، می‌توان آینده مبارزه با سیم‌باکس را چنین پیش‌بینی کرد:

  • افزایش اتوماسیون: استفاده گسترده‌تر از سیستم‌های خودکار و هوشمند برای شناسایی لحظه‌ای مسیرهای غیرقانونی.
  • همکاری منطقه‌ای و جهانی: ایجاد پلتفرم‌های مشترک بین اپراتورها و رگولاتورها برای تبادل داده‌های ضدتقلب.
  • یکپارچگی با سرویس‌های نوین: راهکارهای ضدتقلب به بخشی از استراتژی کلی تحول دیجیتال اپراتورها تبدیل خواهند شد.
  • حرکت به سمت Predictive Analytics: به‌جای شناسایی پس از وقوع تقلب، سیستم‌ها با پیش‌بینی الگوهای مشکوک، از وقوع آن جلوگیری خواهند کرد.

آینده مبارزه با سیم‌باکس ترکیبی از چالش‌های پیچیده‌تر و فرصت‌های فناورانه جدید است. اپراتورها و نهادهای بین‌المللی باید با دیدگاهی استراتژیک، نه‌تنها به‌عنوان یک مشکل اقتصادی، بلکه به‌عنوان یک تهدید امنیتی و فناورانه به این موضوع نگاه کنند. تنها در این صورت است که می‌توان چشم‌اندازی روشن برای شبکه‌های مخابراتی امن، پایدار و سودآور در دهه آینده ترسیم کرد.

حمید کریمی

پدیده سیم‌باکس یا بای‌پس فراد، یکی از پیچیده‌ترین و پرهزینه‌ترین چالش‌های صنعت مخابرات جهانی است. این تقلب، نه‌تنها به کاهش شدید درآمد اپراتورها و دولت‌ها منجر می‌شود، بلکه کیفیت خدمات را نیز تضعیف کرده و امنیت ارتباطات را در معرض خطر قرار می‌دهد. تجربه کشورهای مختلف نشان داده است که بدون اتخاذ رویکردی جامع و هماهنگ، امکان ریشه‌کن‌سازی این پدیده وجود ندارد.

تحلیل‌های ارائه‌شده در این مقاله نشان داد که خسارات سیم‌باکس در چهار بعد اصلی اقتصادی، فنی، امنیتی و اعتباری قابل بررسی است. در بعد اقتصادی، اپراتورها سالانه میلیاردها دلار درآمد خود را از دست می‌دهند. در بعد فنی، کیفیت تماس‌ها و کارایی شبکه‌ها به‌شدت کاهش می‌یابد. در بعد امنیتی، زمینه برای فعالیت‌های مجرمانه و حتی تهدیدات تروریستی فراهم می‌شود. و نهایتاً، در بعد اعتباری، اعتماد مشترکین به اپراتورها دچار آسیب جدی می‌شود.

روش‌های سنتی شناسایی تقلب هرچند در گذشته مؤثر بودند، اما امروز دیگر کفایت نمی‌کنند. در مقابل، راهکارهای نوین مبتنی بر تحلیل داده‌های حجیم، هوش مصنوعی و یادگیری ماشین توانسته‌اند تحول بزرگی در مقابله با سیم‌باکس ایجاد کنند. بررسی شرکت‌های برتر این حوزه نیز نشان می‌دهد که موفقیت در این میدان نیازمند ترکیب فناوری‌های نوین با همکاری بین‌المللی و چارچوب‌های قانونی شفاف است.

چشم‌انداز آینده نیز بیانگر آن است که اپراتورها باید دیجیتالی‌سازی فرآیندها را در اولویت قرار دهند و با بهره‌گیری از راهکارهای ابری و مبتنی بر SaaS، هزینه‌های مقابله با تقلب را کاهش دهند. علاوه بر آن، همکاری بین کشورها و سازمان‌های رگولاتوری برای ایجاد استانداردهای مشترک، کلید موفقیت در آینده خواهد بود.

در نهایت، پیشنهاد عملی این مقاله آن است که اپراتورها باید با دیدگاهی استراتژیک و سرمایه‌گذاری هدفمند، سیم‌باکس را نه یک مشکل مقطعی، بلکه تهدیدی دائمی و در حال تحول بدانند و مقابله با آن را به‌عنوان بخشی جدایی‌ناپذیر از امنیت و پایداری شبکه‌های مخابراتی خود در نظر بگیرند.

بیشتر بدانید
  • 1
  • 2
بیاموزید، تحلیل کنید، پیشرو بمانید
Featured author image: معماری تفکیک اختلافات تجاری از تخلفات مالی: چالش‌ها، مطالعات موردی و نقشه راه عملیاتی

حمید کریمی

در دنیای تلکام و فناوری اطلاعات همیشه یک گام جلوتر باشید با مقالات تخصصی، آموزش‌های کاربردی و تحلیل‌های روز در حوزه Telecom، Fraud Management، Revenue Assurance، OSS/BSS و هوش مصنوعی، دانش خود را به‌روز نگه دارید.

تصویر شاخص:معماری تفکیک اختلافات تجاری از تخلفات مالی: چالش‌ها، مطالعات موردی و نقشه راه عملیاتی

تماس با ما

09329000170

شروع کنید
  • معماری تفکیک اختلافات تجاری از تخلفات مالی: چالش‌ها، مطالعات موردی و نقشه راه عملیاتی
  • کشف تخلف و کلاهبرداری: چه زمانی یک «حسابرسی» به یک «تحقیق و بازرسی» تبدیل می‌شود؟
  • انقلاب هوش پرداختی: چگونه هر تراکنش را به یک سیگنال رشد قدرتمند تبدیل کنیم؟
  • گزارش تخصصی هوش مصنوعی در صنعت مخابرات
  • تقلب از تقلب آغاز نمی‌شود؛ از ریسک‌های مدیریت‌نشده آغاز می‌شود
  • English
  • بلاگ
  • تماس با ما
  • درباره ما
  • منتورینگ
  • راهکارها
  • خانه
Menu
  • English
  • بلاگ
  • تماس با ما
  • درباره ما
  • منتورینگ
  • راهکارها
  • خانه

معماری تفکیک اختلافات تجاری از تخلفات مالی: چالش‌ها، مطالعات موردی و نقشه راه عملیاتی

کشف تخلف و کلاهبرداری: چه زمانی یک «حسابرسی» به یک «تحقیق و بازرسی» تبدیل می‌شود؟

انقلاب هوش پرداختی: چگونه هر تراکنش را به یک سیگنال رشد قدرتمند تبدیل کنیم؟

گزارش تخصصی هوش مصنوعی در صنعت مخابرات

تقلب از تقلب آغاز نمی‌شود؛ از ریسک‌های مدیریت‌نشده آغاز می‌شود

آیا یک شبکه خودمختار می‌تواند با تشخیص سنتی سیم‌باکس دوام بیاورد؟

سیتگ ارائه دهنده خدمات آی تی , تلکام,سرویسهای کشف و مدیریت تخلف

تهران ، خیابان ظفر ، پلاک 83

09329000170

کلیه حقوق متعلق به شرکت “سی تِگ ” می باشد

WhatsappTelegramSkypeInstagramLinkedin-inTwitterFacebook-f